Clusterward
Compliance & ISO 27001

ISO 27001 Nachweise auf Knopfdruck: die Compliance-Seite für Ihren Kubernetes-Betrieb

Vieles, was ein ISO-27001-Audit fragt, passiert in Clusterward ohnehin: Zwei-Faktor-Anmeldung, Rollen, API-Tokens, Audit-Log, Backups mit Wiederherstellungstests, Isolation, Zertifikate. Die Compliance-Seite bringt das auf eine Seite – mit Live-Prüfungen samt Annex-A-Kontrolle, Berichten als CSV, einer unterschriebenen Zugriffsprüfung und einem Compliance-Paket für Ihren Prüfer.

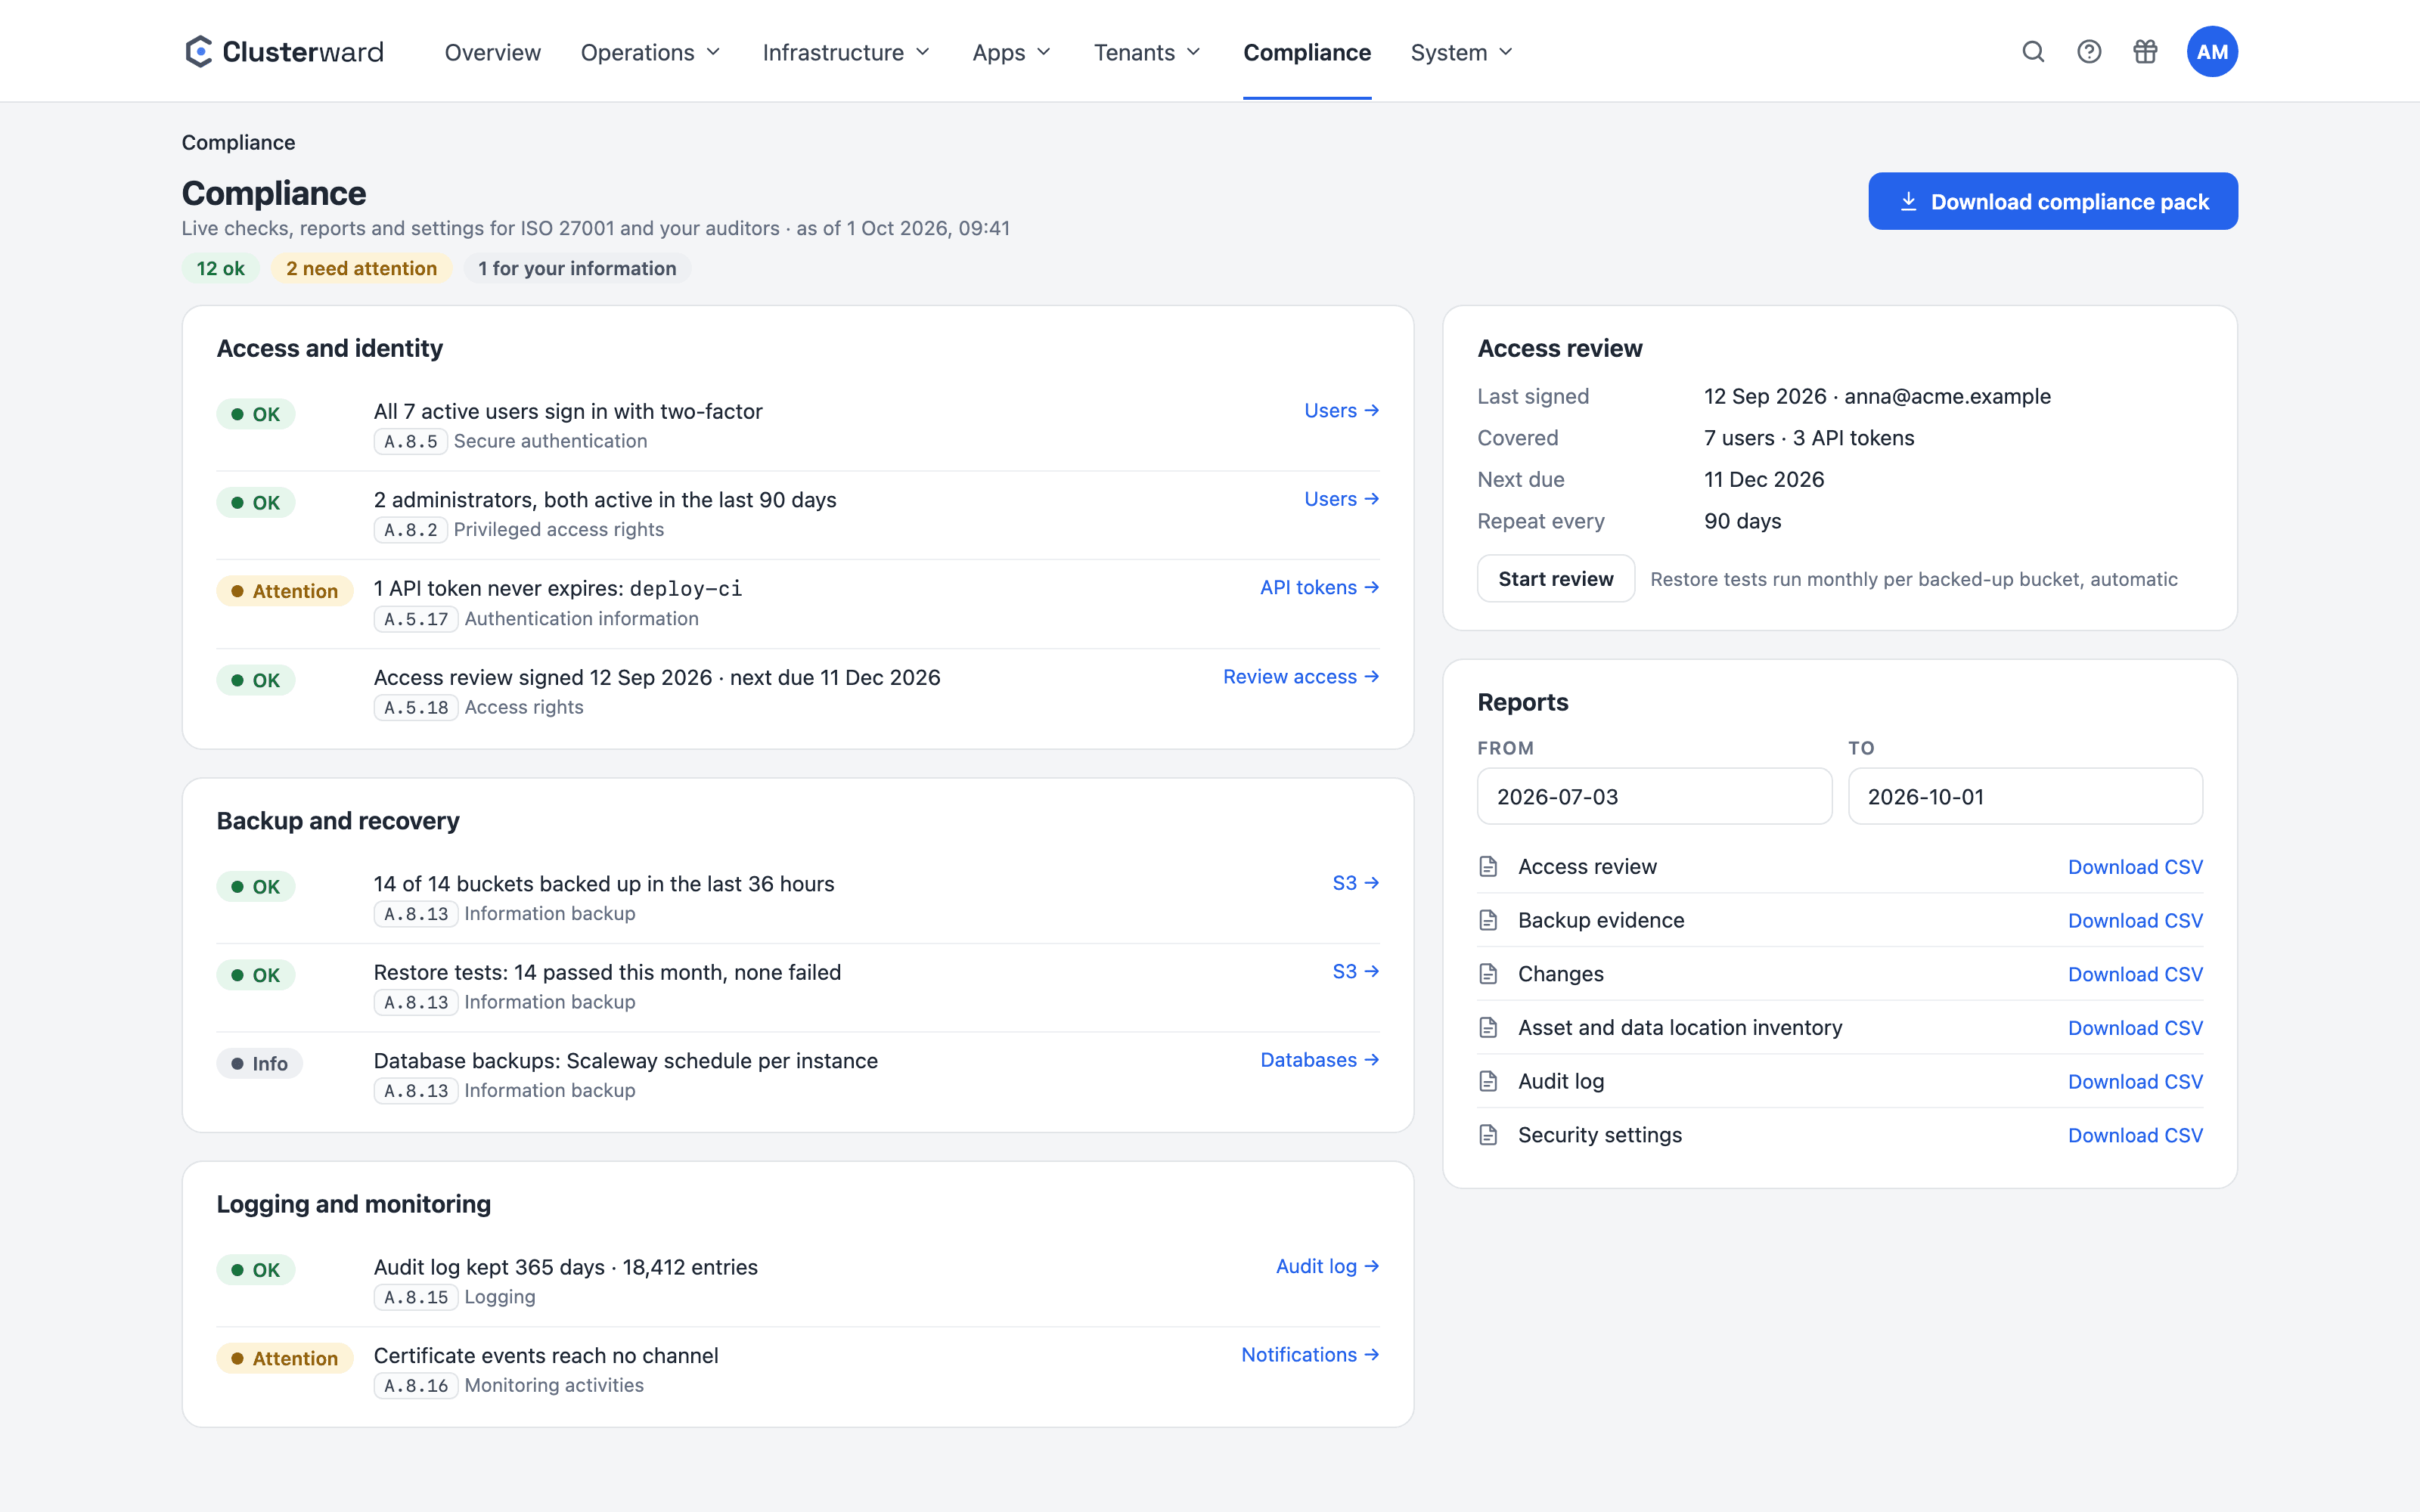
Die Compliance-Seite im Clusterward-Cockpit
Die Compliance-Seite im Clusterward-Cockpit mit Prüfungen, Zugriffsprüfung und Berichten (vereinfachte Darstellung)
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was ist die Compliance-Seite?

Die Compliance-Seite ist ein eigener Punkt im Hauptmenü des Cockpits, gedacht für Ihren Informationssicherheitsbeauftragten und Ihren Prüfer. Sie zeigt Prüfungen, die Clusterward bei jedem Öffnen aus dem gespeicherten Stand Ihres Workspaces berechnet – nichts wird von Hand abgehakt, deshalb kann nichts veralten. Jede Prüfung nennt ihre Kontrolle aus ISO/IEC 27001:2022 Annex A und verlinkt die Seite, auf der Sie etwas ändern.

Auf einen Blick

Prüfungen
15, in fünf Themen, live berechnet
Kontrollen
Nummer und Name aus Annex A
Berichte
sechs, als CSV für einen Zeitraum
Compliance-Paket
ZIP mit README und SHA256SUMS
Zugriffsprüfung
unterschrieben, Zyklus 30–365 Tage
Für Prüfer
nur lesen, mit eigener Rolle
Die Prüfungen

Welche Prüfungen die Seite rechnet

Jede Prüfung steht auf OK, Attention, Problem oder Info und nennt, was hinter der Zahl steckt – die Nutzer, Tokens oder Buckets. Die Kontrollnummern sind die der Norm, in jeder Zertifizierung nach der Fassung 2022 gleich: Sie finden jede in Ihrer eigenen Erklärung zur Anwendbarkeit wieder.

Dokumente nach der Fassung 2013 nutzen andere Nummern – ordnen Sie dort über den Namen der Kontrolle zu.

PrüfungKontrolleAchtung oder Problem, wenn
Zwei-Faktor-AnmeldungA.8.5 Secure authenticationein aktiver Nutzer sie nicht eingerichtet hat (offene Einladungen zählen gesondert)
AdministratorenA.8.2 Privileged access rightssich ein Administrator 90 Tage nicht angemeldet hat
API-TokensA.5.17 Authentication informationein Token nie abläuft oder 90 Tage nicht benutzt wurde
ZugriffsprüfungA.5.18 Access rightsnoch keine unterschrieben ist, die nächste in 14 Tagen fällig wird oder sie überfällig ist
Anmeldeschutz und SitzungenA.8.5 Secure authenticationSitzungen länger als 4 Stunden ohne Aktivität offen bleiben oder mehr als 10 Fehlversuche erlaubt sind
Bucket-BackupsA.8.13 Information backupBuckets ohne Backup-Ziel existieren, das Ziel nicht bereit ist oder ein Bucket 36 Stunden kein gutes Backup hatte
WiederherstellungstestsA.8.13 Information backupder letzte Test fehlschlug oder ein gesicherter Bucket diesen Monat noch nicht getestet wurde
Datenbank-BackupsA.8.13 Information backupnur zur Information – Scaleway sichert jede Instanz nach ihrem eigenen Zeitplan
Audit-LogA.8.15 Logginges kürzer als 365 Tage aufbewahrt wird
SicherheitsbenachrichtigungenA.8.16 Monitoring activitiesAnmelde-, Backup- und Zertifikatsereignisse keinen Kanal erreichen
IP-AllowlistA.8.20 Networks securitynur zur Information – ob das Cockpit jede Adresse annimmt
Isolierte UmgebungenA.8.22 Segregation of networkseine Umgebung, in der Isolation angeboten wird, nicht isoliert ist
ZertifikateA.8.24 Use of cryptographyein Wildcard-Zertifikat in 14 Tagen abläuft oder nicht bereit ist
Cluster-Add-onsA.8.8 Management of technical vulnerabilitiesein Upgrade bereitsteht oder ein Add-on nicht mehr zu seiner Kubernetes-Version passt
KonfigurationsprüfungA.8.9 Configuration managementdie letzte Prüfung Abweichungen fand oder älter als 7 Tage ist
So läuft es ab

Vom Prüfauftrag zum Compliance-Paket

  1. 01

    Seite öffnen

    „Compliance“ im Hauptmenü: oben die Zählung OK, Attention, Problem, darunter die Prüfungen nach Thema.

  2. 02

    Hinweise beheben

    Jede Prüfung verlinkt die Seite, auf der Sie es ändern – Nutzer, Tokens, Backups, Benachrichtigungen.

  3. 03

    Zugriffe prüfen und unterschreiben

    „Start review“ listet alle Nutzer und Tokens; nach dem Aufräumen „Sign review“ mit Notiz.

  4. 04

    Paket herunterladen

    „Download compliance pack“ legt alle sechs Berichte eines Zeitraums mit README und Prüfsummen in ein ZIP.

Was drin ist

Was die Compliance-Seite mitbringt

Live statt abgehakt

Jede Prüfung entsteht beim Öffnen aus dem gespeicherten Stand. Was im Cockpit geändert wurde, zeigt die Seite sofort.

Kontrolle mit Nummer und Name

Neben A.8.5 oder A.8.13 steht der Name aus Annex A – auch im Compliance-Paket. So finden Sie jede in Ihrer SoA.

Sechs Berichte als CSV

Zugriffe, Backup-Nachweis, Änderungen, Inventar mit Datenorten, Audit-Log und Sicherheitseinstellungen.

Compliance-Paket mit Prüfsummen

Ein ZIP mit allen Berichten, README und SHA256SUMS – mit sha256sum -c lässt sich später prüfen, dass nichts verändert wurde.

Unterschriebene Zugriffsprüfung

Wer wann unterschrieben hat, wie viele Nutzer und Tokens, dazu ein SHA-256 der Zugriffsliste als Beleg.

Nur lesen für Prüfer

Die Seite braucht dieselbe Berechtigung wie das Audit-Log. Eine Prüfer-Rolle sieht und lädt alles, ändert nichts.

Berichte

Die Berichte, die ein Audit verlangt

Sie wählen einen Zeitraum, standardmäßig die letzten 90 Tage, höchstens 400. Er gilt für die Berichte über Ereignisse; die anderen beschreiben den Stand von jetzt. Jeder Download steht im Audit-Log – auch die Nachweise selbst haben eine Spur.

BerichtInhaltBezug
Zugriffsprüfungjeder Nutzer und jedes API-Token: Rolle und was sie erlaubt, Anwendungsbereich, 2FA, Status, letzte Aktivität, AblaufStand jetzt
Backup-Nachweisjedes Bucket-Backup, jede Wiederherstellung und jeder WiederherstellungstestZeitraum
Änderungenjedes Deployment, jeder Restart und Rollback mit Version, Ergebnis und wer es ausgelöst hatZeitraum
Inventar und DatenorteCluster, Datenbank-Instanzen, Buckets, Backup-Ziel, DNS-Zonen, Secret Stores, Umgebungen und Services mit Anbieter und RegionStand jetzt
Audit-Logjede aufgezeichnete Aktion des Zeitraums; geheim wirkende Werte geschwärztZeitraum
Sicherheitseinstellungendie geltenden Werte: Anmeldeschutz, Sitzungen, Allowlist, Aufbewahrung, Backups, welcher Kanal welches Ereignis erhältStand jetzt
Zugriffsprüfung

Die Zugriffsprüfung: regelmäßig und belegt

ISO 27001 verlangt, Zugriffe in festen Abständen zu prüfen – und zu zeigen, dass es geschehen ist (A.5.18). „Start review“ listet alle, die den Workspace erreichen: Nutzer und API-Tokens mit Rolle, Anwendungsbereich, Zwei-Faktor, Status und letzter Aktivität. Sie räumen unter Users, Roles oder API tokens auf, kommen zurück und unterschreiben.

Die Unterschrift hält fest, wer wann unterschrieben hat, wie viele Nutzer und Tokens es waren, und einen SHA-256 der Zugriffsliste – der Beleg, ohne eine zweite Kopie der Liste zu lagern. Zwei Wochen vor der Fälligkeit wird die Prüfung gelb, danach rot, und „Access review overdue“ geht einmal an die abonnierten Kanäle.

Zugriffsprüfung

Zyklus
30–365 Tage, Standard 90
Hinweis
14 Tage vor Fälligkeit
Überfällig
Problem + Benachrichtigung
Beleg
Name, Zeit, Anzahl, SHA-256
Ablage
Audit-Log und Workspace-Export
Unterschreiben
Recht „audit: operate“
Was sich ändert

Audit-Vorbereitung mit und ohne Compliance-Seite

Weiterführend

Compliance im Zusammenspiel

Woher die Nachweise kommen, beschreiben die Seiten zu Sicherheit & Zugriff – Rollen, Pflicht-2FA, Audit-Log – und zu den S3-Backups, deren Wiederherstellungstests in den Backup-Nachweis einfließen.

Wie die Nachweise in eine NIS2- oder ISO-27001-Vorbereitung passen, zeigt Audit & NIS2. Welche Ereignisse Sie als Mail oder Webhook erreichen, steht unter Benachrichtigungen.

Verwandte Seiten

Was dazu gehört

Audit & NIS2

Welche Nachweise der Betrieb für NIS2 Art. 21 und ISO 27001 liefert.

Zu Audit & NIS2

S3-Backups

Nächtliche Kopien mit Object Lock, monatlich getestet, mit Nachweis.

Zu S3-Backups
FAQ

Häufige Fragen zur Compliance-Seite

  • Nein, das kann keine Software. Eine Zertifizierung verlangt auch Risikobeurteilung, Richtlinien, Schulungen, ein internes Audit und eine Managementbewertung. Die Compliance-Seite liefert die Nachweise für die technischen Kontrollen Ihres Kubernetes-Betriebs – ein prüfbarer Teil davon, nicht das Ganze.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Die Compliance-Seite in der Demo

Bringen Sie Ihre Prüfliste mit: Wir öffnen die Prüfungen, unterschreiben eine Zugriffsprüfung und laden ein Compliance-Paket herunter.