
Clusterward
Cluster-Provisioning

Kapsule-Cluster in Minuten, sicher ab Werk

Clusterward legt Ihren Scaleway-Kapsule-Cluster mit privatem Netzwerk, Gateway und gesperrtem API-Zugang an, installiert Ingress-Controller und cert-manager und zeigt jeden Schritt mit Dauer im Cockpit.

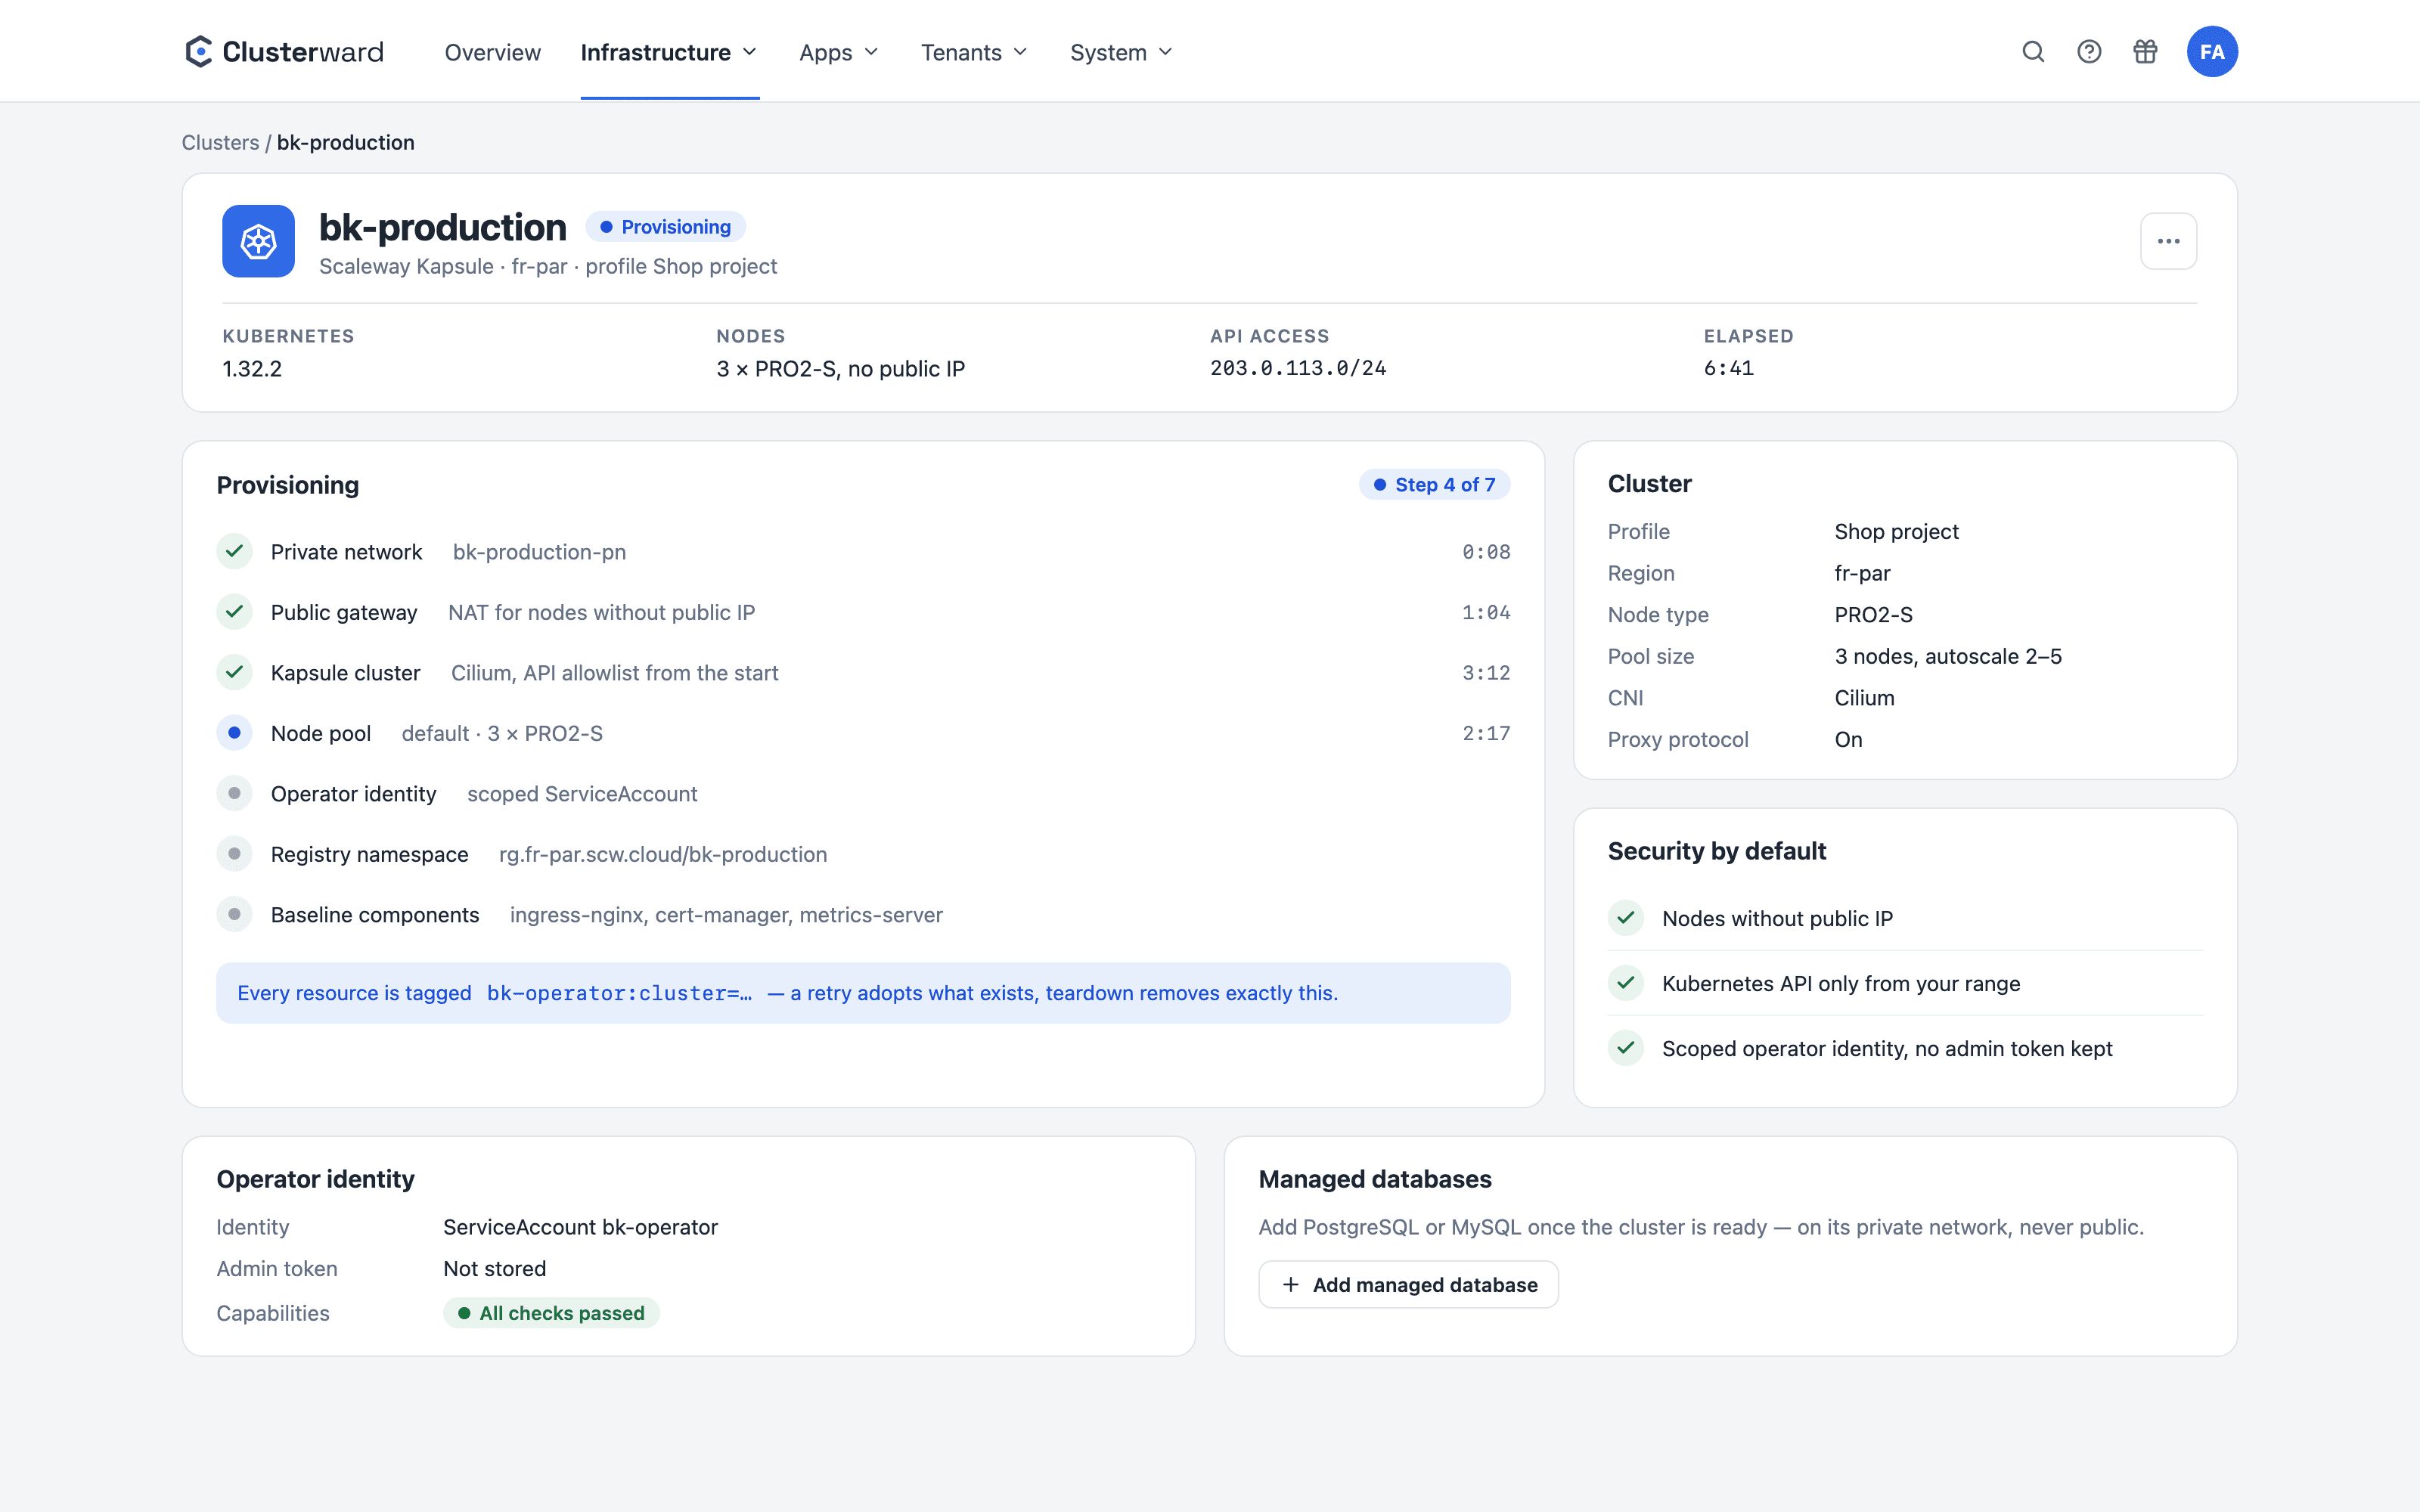
Cluster-Provisioning im Clusterward-Cockpit
Vereinfachte Ansicht im Clusterward-Cockpit: Cluster-Provisioning
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was Cluster-Provisioning in Clusterward bedeutet

Cluster-Provisioning ist der Assistent, mit dem Clusterward einen Kapsule-Cluster samt Netzwerk in Ihrem Scaleway-Projekt erzeugt. Sie wählen ein Provisioning-Profil (den IAM-Schlüssel des Projekts), eine Region, den Node-Typ und den CIDR-Bereich, der die Kubernetes-API erreichen darf. Clusterward erzeugt daraus ein Private Network, ein Public Gateway mit Masquerade, den Cluster mit Cilium und den Node-Pool ohne öffentliche IPs, holt die Kubeconfig, ersetzt das Admin-Token durch eine eigene, eingeschränkte Identität und installiert die Basis-Komponenten. Jede erzeugte Ressource ist mit der Cluster-ID markiert, damit ein Wiederholungslauf sie übernimmt und ein Teardown genau sie entfernt.

Auf einen Blick

Netzwerk
Private Network, Public Gateway mit Masquerade
Nodes
Ohne öffentliche IP, Pool mit gewähltem Node-Typ
API-Zugriff
Allowlist auf Ihren CIDR ab der ersten Sekunde
CNI
Cilium, NetworkPolicy-fähig
Basis
Ingress-Controller, cert-manager, Reflector, Registry-Namespace
Identität
Eigener ServiceAccount statt Admin-Token
So läuft es ab

Sechs Schritte, alle sichtbar

  1. 01

    Profil wählen

    Ein Provisioning-Profil ist der geprüfte IAM-Schlüssel eines Scaleway-Projekts.

  2. 02

    Netz aufbauen

    Private Network und Public Gateway mit Masquerade entstehen zuerst.

  3. 03

    Cluster anlegen

    Kapsule mit Cilium, an das private Netz gebunden, API-ACL gesetzt.

  4. 04

    Pool starten

    Node-Pool mit deaktivierter öffentlicher IP im gewählten Typ.

  5. 05

    Zugang sichern

    Kubeconfig geholt, eingeschränkte Identität geprägt, Admin-Token verworfen.

  6. 06

    Basis installieren

    Ingress-Controller, cert-manager, Reflector und eine private Registry-Namespace.

Was drin ist

Was der Assistent für Sie erledigt

Die Entscheidungen, die sonst in einem Terraform-Modul oder einem Runbook stecken, sind hier Voreinstellungen.

Provisioning-Profile

Ein Profil pro Scaleway-Projekt: Der IAM-Schlüssel wird vor dem Speichern geprüft, verschlüsselt abgelegt und nie wieder ausgegeben. „Testen“ zeigt die Berechtigungen pro Produkt.

Sicher ab Werk

Nodes ohne öffentliche IP, Kubernetes-API nur aus Ihrem CIDR, Verkehr nach außen über das Gateway. Nichts davon muss nachträglich gehärtet werden.

Wiederholbar und rückbaubar

Jede Ressource trägt die Cluster-ID als Tag. Ein Neustart übernimmt vorhandene Teile, der Teardown löscht genau das Erzeugte und nichts anderes.

Cluster-Status live

Nodes, Pods, Kapazität und Auslastung aus dem metrics-server, auffällige Pods nach einer Schonfrist, Load Balancer mit Scaleway-Zuordnung.

Eingeschränkte Operator-Identität

Ein ServiceAccount mit einer ClusterRole, die Workloads verwalten darf, aber keine Cluster-RBAC oder CRDs schreibt. Rotierbar und widerrufbar aus dem Cockpit.

Registry pro Cluster

Beim Anlegen entsteht eine private Container-Registry-Namespace im Projekt des Clusters, weil Pull-Rechte dem Projekt folgen. Dazu entsteht ein Push-Schlüssel, der nur diese Registry nutzen darf: Builds im Cluster pushen damit und halten nie den Schlüssel des Profils.

Geführte Verbindung zum Projekt

Beim Anlegen eines Profils führt das Cockpit durch IAM-Anwendung und Berechtigungssätze, mit Kopier-Knopf. Beim Speichern wird jeder Satz geprüft; ein fehlender wird benannt, bevor etwas gespeichert ist.

Klar, was mit Ihrem Schlüssel passiert

Ein Hilfe-Artikel erklärt, was Clusterward mit dem Schlüssel anlegt und liest, wie er verschlüsselt liegt und wie Sie ihn rotieren oder widerrufen.

API-Zugriff nach IP-Wechsel

Die Karte API-Zugriff zeigt, welche Adressen die Kubernetes-API erreichen, und erlaubt die eigene mit einem Klick – ohne Scaleway-Konsole.

Standards statt Eigenbau

Was Clusterward vorinstalliert

  • Ingress-Controller

    ingress-nginx oder Envoy Gateway, mit Proxy-Protokoll für echte Client-Adressen.

  • cert-manager

    Let’s-Encrypt-Issuer für HTTP-01 und DNS-01, bereit für Wildcards.

  • Reflector

    Spiegelt Wildcard-Secrets automatisch in jede Namespace.

  • Cilium

    Das CNI von Kapsule, Grundlage für die optionalen NetworkPolicies.

Was sich ändert

Cluster anlegen mit und ohne Clusterward

Fakten

Was der Assistent anlegt

Jede Ressource entsteht in Ihrem Scaleway-Projekt und bleibt Ihr Eigentum. Clusterward hält nur die IDs.

RessourceEinstellungWarum
Private NetworkEigenes Netz pro ClusterDatenbanken und Nodes sprechen privat
Public GatewayMasquerade aktivAusgehender Verkehr ohne öffentliche Node-IPs
Kapsule-ClusterCilium, API-ACL auf Ihren CIDRNetworkPolicies und gesperrte API
Node-Poolpublic_ip_disabledKeine Angriffsfläche von außen
Registry-NamespacePrivat, Name des ClustersPull-Rechte folgen dem Projekt
Operator-IdentitätServiceAccount + ClusterRoleKein Admin-Token im Umlauf
Weiterführend

Nach dem Cluster

Steht der Cluster, rollen Sie Anwendungen über Deployments aus. Eine private Managed-Datenbank hängt mit einem Klick am selben Netz, beschrieben unter Managed Datenbanken.

Kubernetes-Version, Node-Pools und Add-ons pflegen Sie später ohne Konsole über Cluster-Updates. Wie der erste Cluster in der Praxis aussieht, zeigt der Leitfaden Erste Schritte.

Verwandte Funktionen

Was dazu gehört

Cluster-Updates

Kubernetes-Version, Node-Pools und Add-ons aus dem Cockpit.

Zu Cluster-Updates

Deployments

Git, Container-Image oder Helm-Chart – mit Health-Check ausgerollt.

Zu Deployments
FAQ

Häufige Fragen zu Cluster-Provisioning

  • Ein IAM-Schlüssel des Zielprojekts mit vollem Zugriff auf Kubernetes, VPC, Private Networks, Public Gateways, IPAM, Managed Databases und Container Registry. Private Networks sind bei Scaleway ein eigener Berechtigungssatz, VPC allein reicht nicht. Optional kommen Block Storage für Volume-Snapshots, Observability für Datenbank-Metriken und IAM Manager für den Push-Schlüssel der Registry dazu. „Testen“ zeigt pro Produkt, was der Schlüssel darf. Beim Speichern prüft das Cockpit jeden Satz einzeln und nennt einen fehlenden, bevor etwas gespeichert wird.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Ihr erster Cluster in der Demo

Wir legen gemeinsam einen Kapsule-Cluster in Ihrem Scaleway-Projekt an und rollen die erste Anwendung darauf aus.