Clusterward
Deployments

Deployments auf Scaleway: aus Git, Image oder Chart in den Cluster

Clusterward baut Ihr Image, prüft es in der Registry und rollt es mit Health-Check auf Ihrem Kapsule-Cluster aus. Umgebungsvariablen liegen verschlüsselt im Cockpit, ein Restart aktiviert sie ohne neuen Build.

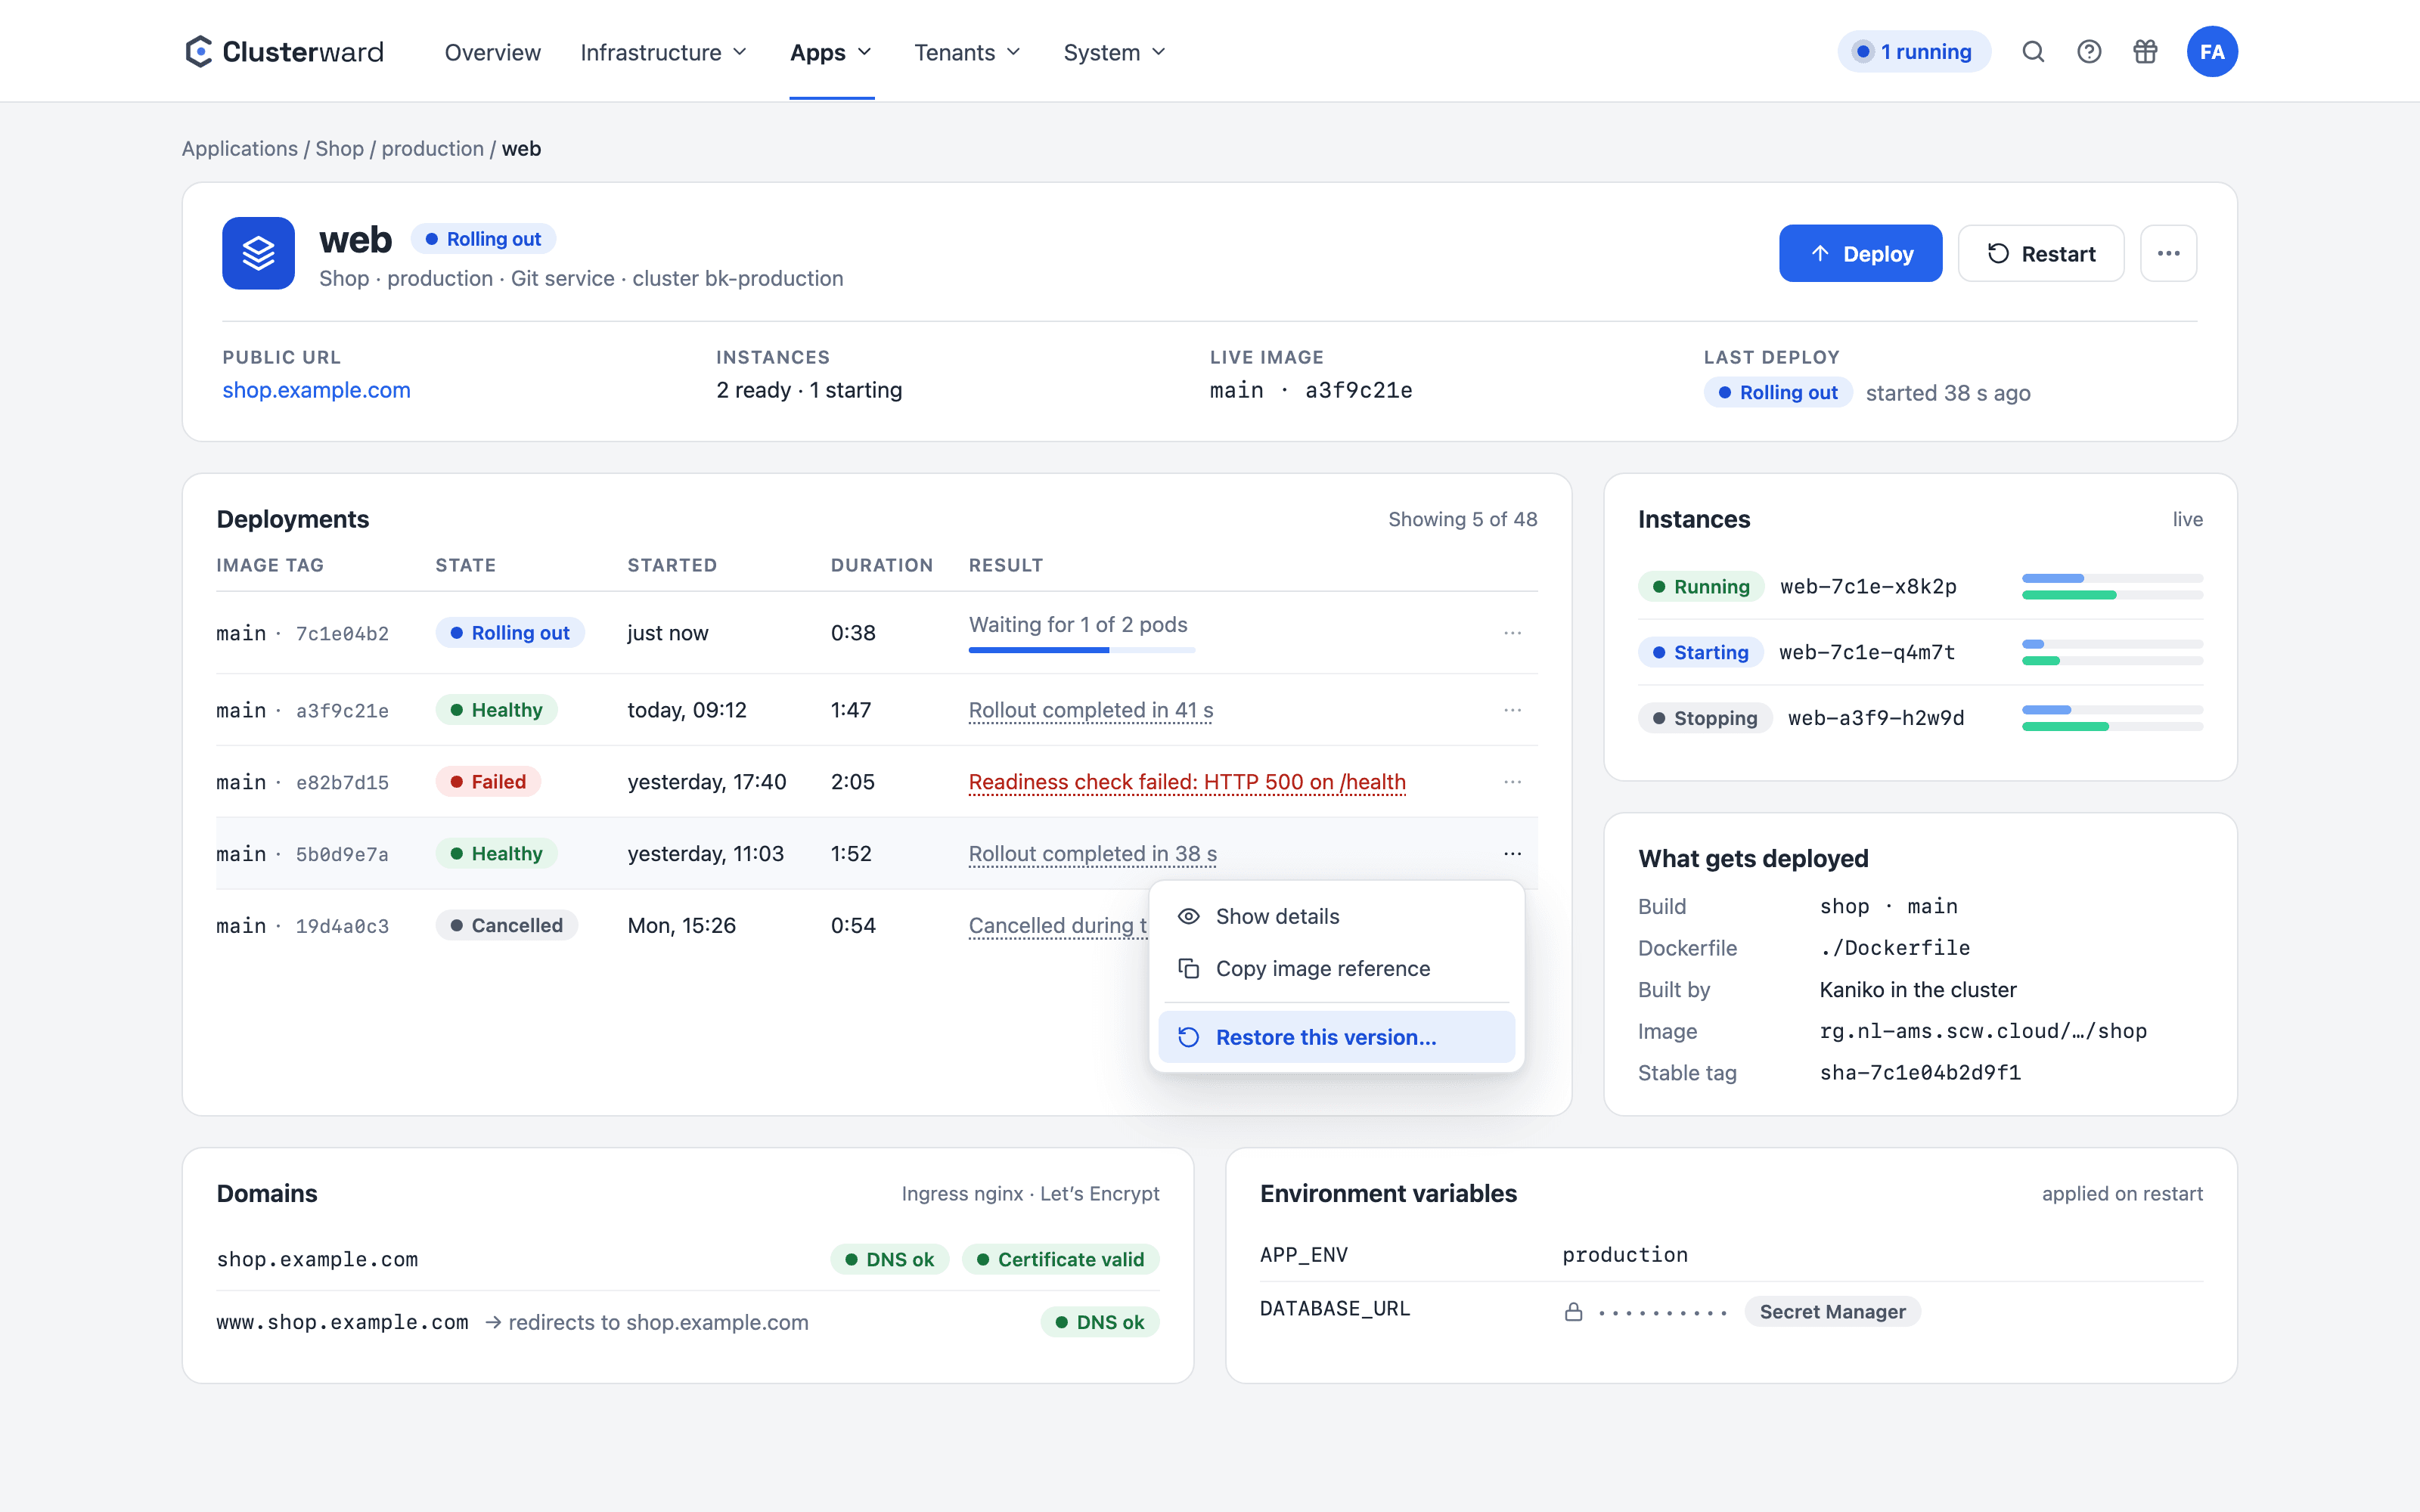
Service-Seite im Clusterward-Cockpit
Vereinfachte Ansicht einer Service-Seite im Clusterward-Cockpit: laufender Rollout, Deploy-Historie mit „Restore this version…“, Instanzen, Build, Domains und Secrets
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was ein Deployment in Clusterward ist

Ein Deployment in Clusterward ist der Rollout eines Services in eine Umgebung auf einem Ihrer Scaleway-Kapsule-Cluster. Ein Service ist entweder eine Anwendung aus Git (Clusterward baut das Image aus Ihrem Repository), ein fertiges Container-Image aus Ihrer Registry oder ein Helm-Chart aus der Template-Bibliothek. Aus dem Service werden Deployment, Kubernetes-Service, Ingress mit TLS, Autoscaler und das Secret mit den Umgebungsvariablen erzeugt und per Server-Side-Apply in den Cluster geschrieben. Deployments laufen im Hintergrund, der Fortschritt ist jederzeit im Cockpit sichtbar.

Auf einen Blick

Quellen
Git-Repository, Container-Image, Helm-Chart
Build
Kaniko im Cluster oder GitHub Actions
Rollout
Server-Side-Apply, Health-Check mit einstellbarem Timeout
Konfiguration
Verschlüsselte Umgebungsvariablen, Restart ohne Rebuild
Skalierung
Feste Replikas oder Autoscaler nach CPU-Last
Rücknahme
Undeploy entfernt alle Objekte, Daten bleiben
Versionen
Exaktes Image per Digest, frühere Version wiederherstellbar
So läuft es ab

Vom Commit zum laufenden Pod

  1. 01

    Build wählen

    Branch, Dockerfile und Image-Name gehören zum Build der Anwendung, nicht zum Service.

  2. 02

    Image bauen

    Kaniko baut im Cluster und pusht mit einem Schlüssel, der nur die Registry nutzen darf, in die Registry des Clusters, oder ein GitHub-Actions-Workflow übernimmt den Build.

  3. 03

    Image prüfen

    Vor dem Rollout fragt Clusterward die Registry, ob das Tag wirklich existiert.

  4. 04

    Ausrollen

    Deployment, Service, Ingress, Secret und Autoscaler werden angelegt oder aktualisiert.

  5. 05

    Gesund melden

    Erst wenn die Pods bereit sind, gilt der Rollout als erfolgreich.

Was drin ist

Was Deployments in Clusterward mitbringen

Alles, was ein Team sonst in eigenen Pipelines, Manifesten und Skripten pflegt, steckt im Cockpit.

Bauen und ausrollen

Aus Git, Registry oder Chart – immer genau das Image, das Sie meinen.

  • Git-Deployments mit eigenem Build

    Ein Service verweist auf einen Build der Anwendung: Branch, Dockerfile, Image-Name und Tag. Private Repositories werden mit einem verschlüsselt gespeicherten Token geklont.

  • Container- und Helm-Services

    Fertige Images aus der Registry oder Helm-Charts aus der zentralen Template-Bibliothek mit fest gepinnter Version. Charts werden intern versioniert, ohne Git-Anbindung.

  • Deploy aus der CI per API-Token

    GitHub Actions oder jedes Skript stößt Deploy und Neustart per Bearer-Token an und fragt den Status ab. Das Token trägt eine Rolle, einen Anwendungsbereich und ein Ablaufdatum.

  • Exaktes Image statt wanderndem Tag

    Vor dem Rollout fragt Clusterward die Registry, worauf das Tag gerade zeigt, und rollt genau dieses Image per Digest aus. Neue Builds bekommen zusätzlich ein festes Tag sha-<Commit>.

Konfiguration und Secrets

Werte ändern, ohne neu zu bauen, und ohne dass jemand sie ausliest.

  • Umgebungsvariablen, verschlüsselt

    Werte liegen AES-verschlüsselt im Cockpit und werden beim Deployment als Kubernetes-Secret eingehängt. Mehrzeilige Werte wie PEM-Schlüssel bleiben intakt.

  • Secrets statt Klartext

    Secrets sind ab dem Speichern nicht mehr auslesbar, Helm-Charts bekommen Passwörter als ${secret.NAME}. Rotationen aus dem Secret Manager starten den Service auf Wunsch neu.

  • Restart ohne Rebuild

    Geänderte Variablen aktivieren Sie per Restart: Clusterward wendet das aktuelle Image mit der neuen Konfiguration an, ohne das Image erneut zu bauen.

  • Netzwerk pro Service

    Timeouts, Retries, Rate-Limits, CORS und Basic Auth für ingress-nginx oder Envoy Gateway, jeweils neben dem Standardwert des Controllers.

Im laufenden Betrieb

Sehen, was läuft, und bei einem Fehler direkt zur Ursache.

  • Ressourcen und Autoscaling

    CPU- und Speicher-Requests mit optionalen Limits, feste Replikazahl oder ein HorizontalPodAutoscaler mit CPU-Ziel zwischen Minimum und Maximum.

  • Instanzen und Logs live

    Die Service-Seite zeigt die laufenden Pods mit Auslastung, das Log jedes Pods und den Verlauf aller Deployments mit Fehlertext. Der Log-Viewer führt alle Instanzen nach Zeit zusammen, sucht, filtert Fehler und zeigt den vorherigen Lauf eines abgestürzten Containers.

  • Vom Fehlschlag direkt zu den Logs

    Scheitert ein Rollout, führt der Link in der Aktivitätsanzeige und in der Benachrichtigung direkt zu den Logs – bei einem Absturz zum vorherigen Lauf, wo die Ursache steht.

Zurückrollen und sichern

Eine frühere Version zurückholen, ohne Konfiguration oder Daten zu verlieren.

  • Frühere Version wiederherstellen

    „Diese Version wiederherstellen“ in der Deploy-Historie rollt genau das Image einer früheren gesunden Version aus, bei Helm Chart-Version und Werte. Konfiguration und Daten bleiben, wie sie sind.

  • Restart behält das laufende Image

    Ein Restart wendet die aktuelle Konfiguration auf das Image an, das gerade läuft, und macht eine Wiederherstellung nie rückgängig. Deploy holt das neueste Image.

  • Helm-Services mit gesicherten Festplatten

    Die Festplatten, die ein Chart anlegt, stehen am Helm-Service: mit Snapshots nach Zeitplan und Wiederherstellung.

Standards statt Eigenbau

Standard-Kubernetes, keine Sonderwege

  • Kaniko

    Image-Builds laufen als Job im Cluster, ohne Docker-Daemon und ohne Build-Server.

  • GitHub Actions

    Alternativ startet Clusterward einen workflow_dispatch und wartet auf das Ergebnis.

  • Server-Side-Apply

    Objekte werden deklarativ geschrieben, Konflikte bleiben sichtbar statt überschrieben.

  • Helm

    Helm-Services werden mit dem gebündelten Helm-CLI installiert und aktualisiert.

Was sich ändert

Deployments mit und ohne Clusterward

Fakten

Drei Service-Arten, ein Ablauf

Welche Quelle ein Service hat, entscheidet nur darüber, woher das Image kommt. Ingress, TLS, Secret und Rollout sind für alle gleich.

MerkmalGitContainerHelm
QuelleRepository und DockerfileImage aus der RegistryChart aus der Template-Bibliothek
BuildKaniko oder GitHub ActionsKeinerKeiner
Image-TagAus dem BuildAm Service gepinntAus dem Chart
UmgebungsvariablenVerschlüsseltes SecretVerschlüsseltes SecretValues der Chart-Version
Restart ohne RebuildJaJaÜber Upgrade
AutoscalingFest oder HPAFest oder HPALaut Chart
Weiterführend

Deployments im Zusammenspiel

Ein Deployment braucht einen Cluster, eine Datenbank und einen Hostnamen. Den Cluster legt Clusterward beim Cluster-Provisioning sicher ab Werk an, die Datenbank entsteht mit einem Klick auf der Service-Seite über Managed Datenbanken, und der Host bekommt Record und Zertifikat über DNS und Zertifikate.

Wer denselben Stack für viele Kunden ausrollt, beschreibt ihn einmal als Pipeline. Wie das funktioniert, zeigt die Seite Tenant-Pipelines. Alle Funktionen sind in jedem Tarif enthalten, abgerechnet wird nur nach Clustern, siehe Preise.

Wie Sie Datenbanken, Volumes und frühere Versionen zurückholen, zeigt Backups & Wiederherstellung.

Logs aller Instanzen, Auslastung über 30 Tage und Uptime-Checks am Service beschreibt Logs & Monitoring.

Verwandte Funktionen

Was dazu gehört

DNS & Zertifikate

Cloudflare-Zonen, Records automatisch, Wildcard-Zertifikate verwaltet.

Zu DNS & Zertifikate
FAQ

Häufige Fragen zu Deployments

  • Drei: eine Anwendung aus Git, deren Image Clusterward aus dem Repository baut; ein fertiges Container-Image aus Ihrer Scaleway-Registry; oder ein Helm-Chart aus der Template-Bibliothek. Die Art ist beim Anlegen fest, ein Container-Service kann aber später mit einem Build in eine Git-Anwendung umgewandelt werden, ohne dass die Cluster-Objekte neu entstehen.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Sehen Sie ein Deployment live

In der Demo rollen wir gemeinsam eine Anwendung aus Ihrem Repository auf einen Kapsule-Cluster aus, inklusive Domain, Zertifikat und Datenbank.