Clusterward
DNS & Zertifikate

DNS-Records und Wildcard-Zertifikat, ohne Konsole

Clusterward legt Records in Ihren Zonen bei Cloudflare oder Scaleway DNS an, stellt Zertifikate pro Host oder als Wildcard-Zertifikat aus und ändert nur Records, die es selbst angelegt oder ausdrücklich übernommen hat.

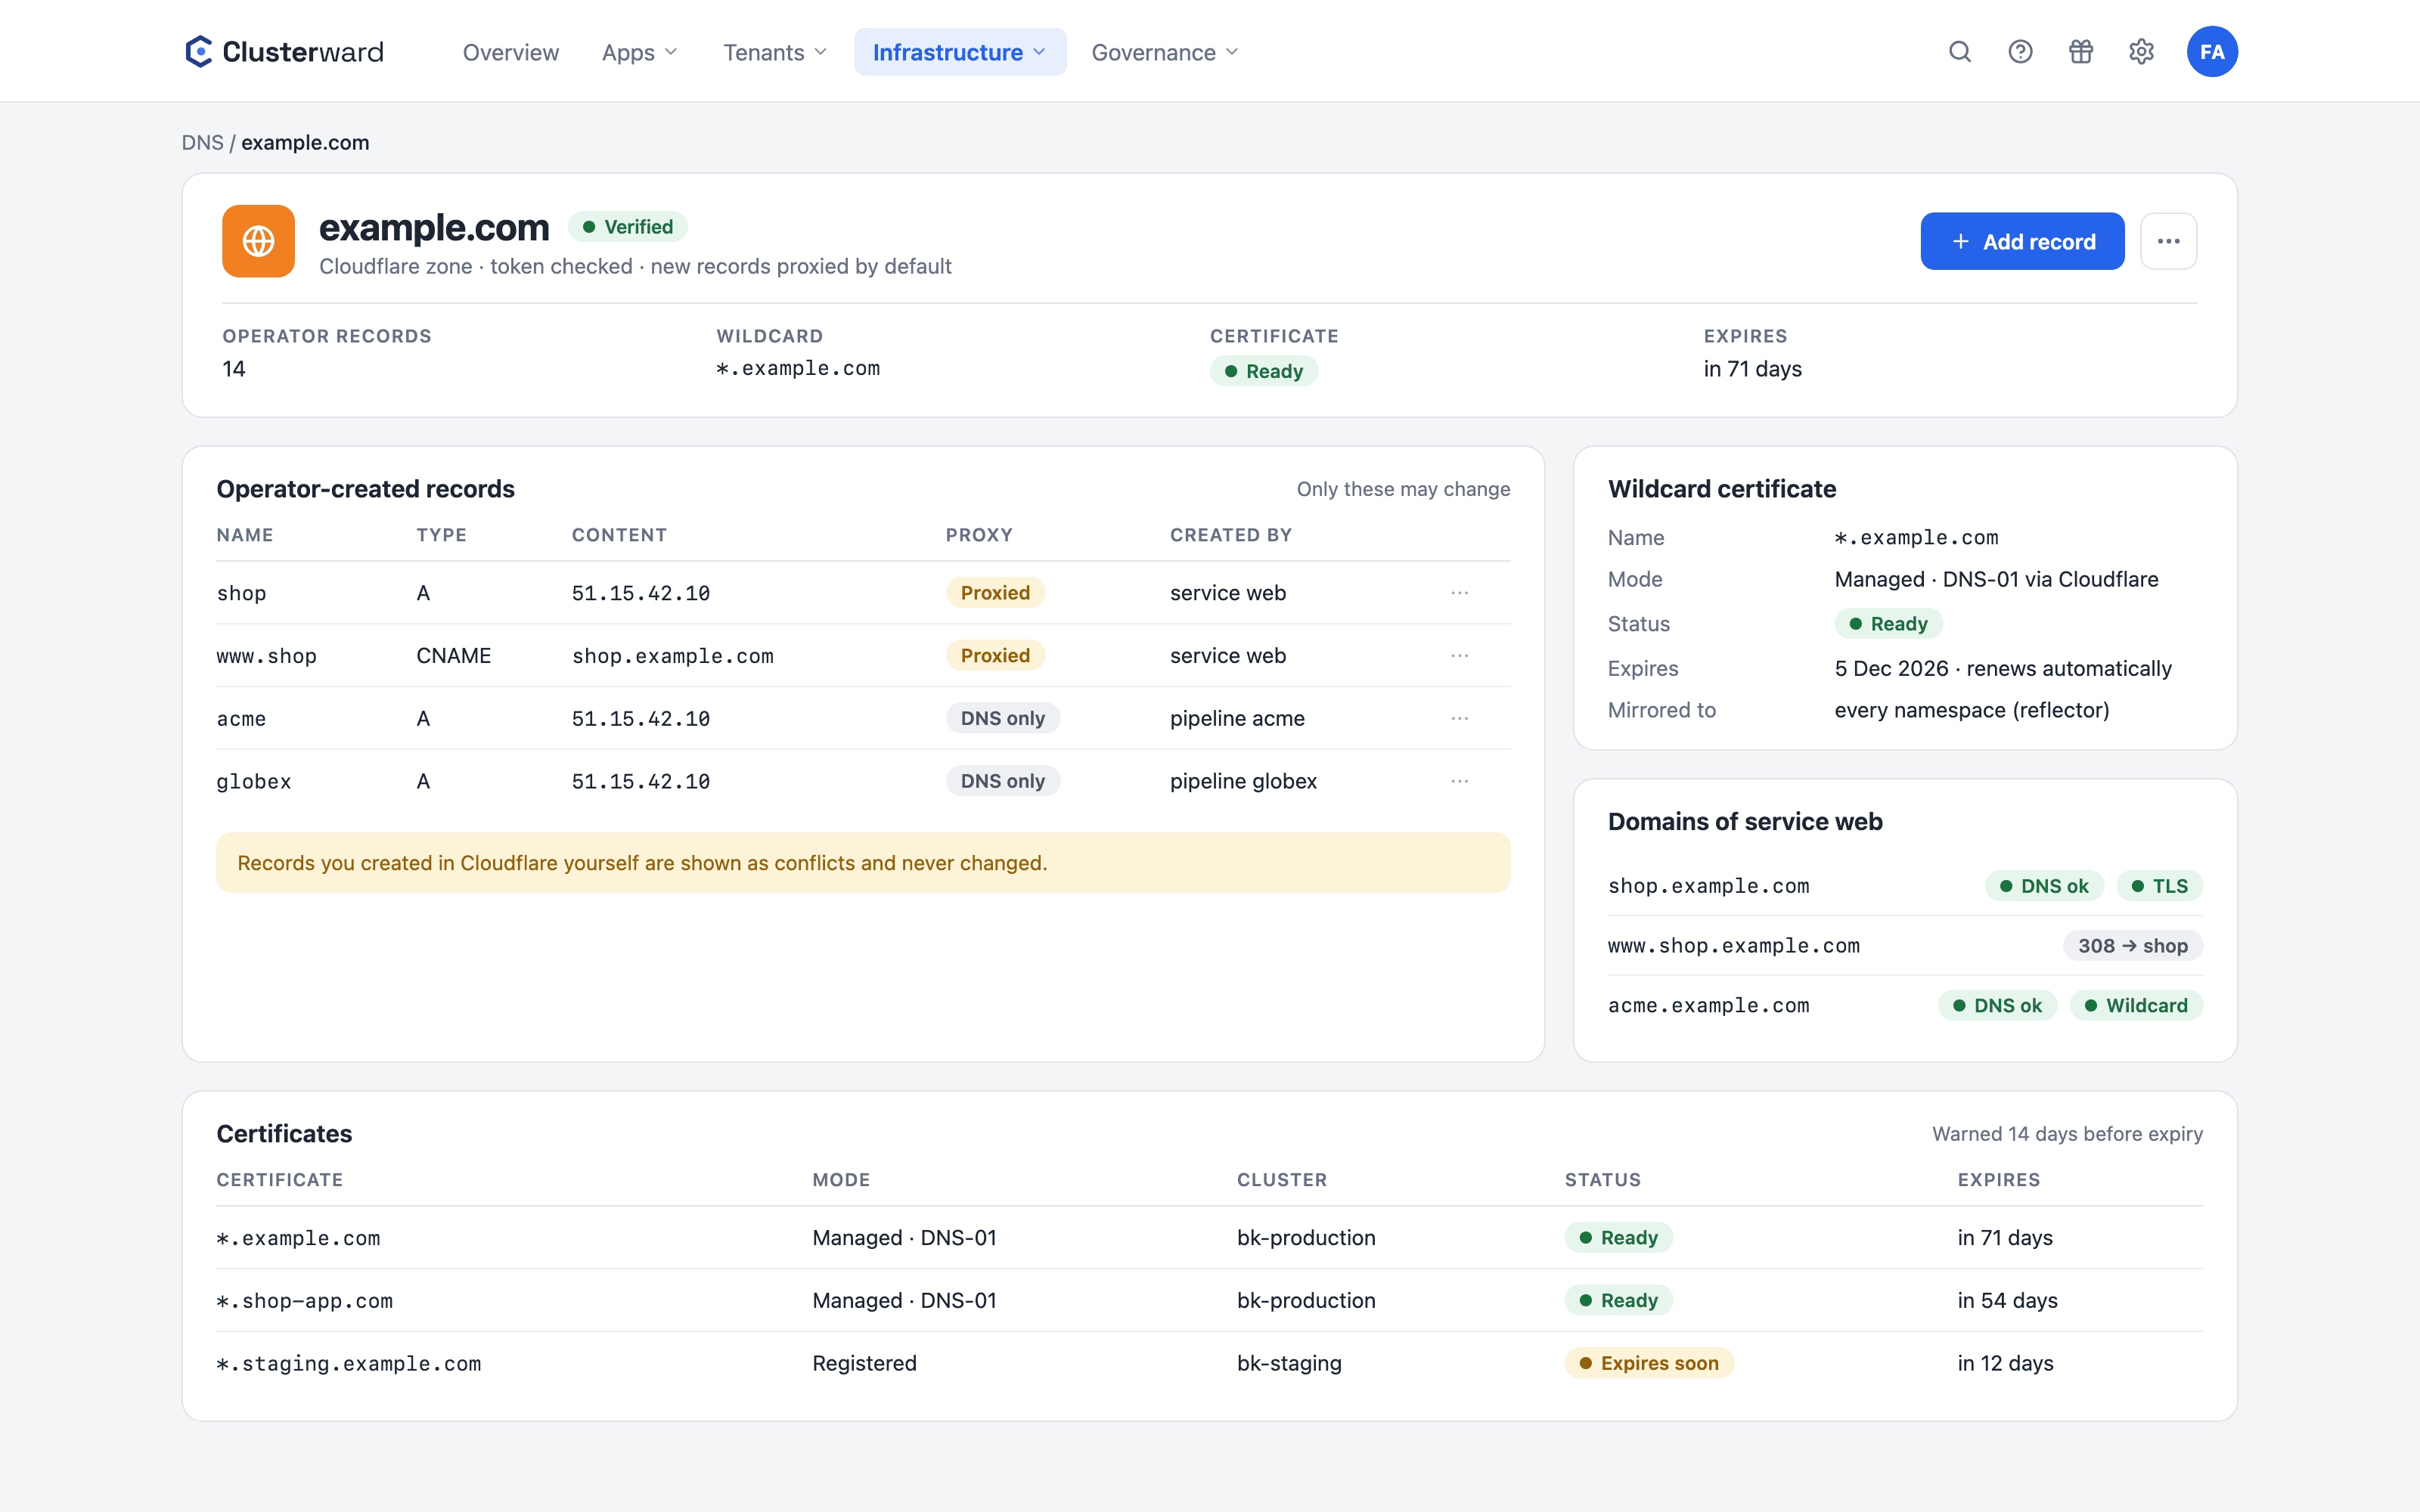
DNS-Zone und Zertifikate im Clusterward-Cockpit
Vereinfachte Ansicht im Clusterward-Cockpit: DNS-Zone und Zertifikate
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was DNS und Zertifikate in Clusterward umfassen

Domains gehören in Clusterward zum Service: Jeder Host bekommt einen Ingress, einen DNS-Record und eine TLS-Strategie. Registrierte Zonen bei Cloudflare oder Scaleway DNS (Schlüssel verschlüsselt, vor dem Speichern geprüft) erlauben es, Records automatisch anzulegen. Für TLS wählen Sie pro Domain zwischen einem Let’s-Encrypt-Zertifikat pro Host und einem Wildcard-Zertifikat, das Clusterward per DNS-01 selbst ausstellt und in jeden Namespace spiegelt. Hinter Cloudflare-Proxy erkennt Clusterward den Host und verzichtet auf ein Let’s-Encrypt-Zertifikat.

Auf einen Blick

Zonen
Cloudflare oder Scaleway DNS, Schlüssel geprüft und verschlüsselt
Records
Automatisch, live abgeglichen, nur eigene oder übernommene werden geändert
TLS
Let’s Encrypt pro Host oder Wildcard per DNS-01
Proxy
Cloudflare-Proxy erkannt, Proxy-Flag pro Record
Redirects
An der Cloudflare-Edge oder im Cluster, Ziel mit Pfad
Wechsel
Ingress-Controller-Cutover ohne Ausfall
So läuft es ab

Von der Domain zum grünen Schloss

  1. 01

    Zone registrieren

    Cloudflare-Token oder Scaleway-IAM-Schlüssel eintragen; Clusterward prüft ihn gegen die Zone und speichert ihn verschlüsselt.

  2. 02

    Domain am Service

    Hostname eintragen, TLS-Strategie wählen oder auf „auto“ lassen.

  3. 03

    Record anlegen

    Ein unbeanspruchter Host in einer registrierten Zone bekommt seinen Record automatisch.

  4. 04

    Zertifikat ausstellen

    cert-manager per HTTP-01 pro Host oder das Wildcard-Zertifikat aus der Registry.

  5. 05

    Überwachen

    Ablauf in 14 Tagen oder ein nicht bereites Zertifikat lösen eine Benachrichtigung aus.

Was drin ist

Was DNS und Zertifikate in Clusterward leisten

Der Teil des Betriebs, der sonst zwischen DNS-Dashboard, kubectl und Kalender verteilt ist.

Zonen-Registry

Zonen bei Cloudflare oder Scaleway DNS, Schlüssel verschlüsselt. Nur verifizierte Zonen matchen Hostnamen, nach längstem Suffix.

Goldene Regel für Records

Geändert werden nur Records, die Clusterward angelegt hat oder die Sie ihm ausdrücklich übergeben haben; gelöscht werden nur eigene. Ein fremder Record erscheint als Konflikt und bleibt unangetastet, bis Sie ihn übernehmen.

Wildcard-Zertifikate

Ein Zertifikat für alle Subdomains einer in Clusterward registrierten DNS-Zone (*.<Zone>), per DNS-01 ausgestellt und in jeden Namespace gespiegelt. Es gilt auch für die Hauptdomain selbst. Keine Rate-Limits pro Host. Was der Ausstellung im Weg steht, nennt die Seite vorher, mit Link zur Behebung; nach „Issue“ verfolgt Clusterward das Zertifikat, bis es bereit ist.

Proxy-Flag pro Record

Ein Host, der für Websockets auf „nur DNS“ steht, bleibt es auch nach dem nächsten Deployment. Die Einstellung gehört zum Record, nicht zur Zone.

Weiterleitungen, auch bei Cloudflare

www auf den Apex, alte Domains auf neue, gern mit Zielpfad wie example.com/de. Hinter dem Cloudflare-Proxy antwortet eine Redirect-Regel direkt an der Edge, sonst ein schlichter 301 aus dem Cluster. Hosts lassen sich zudem auf Quell-Adressbereiche beschränken.

Controller-Wechsel ohne Ausfall

Beim Wechsel von nginx auf Envoy Gateway bedienen beide Load Balancer die Hosts. Clusterward zieht die eigenen Records um und schließt den Cutover eine Stunde, nachdem DNS überall umgezogen ist.

Live-Abgleich mit dem Anbieter

Jede registrierte Zone wird stündlich mit Cloudflare oder Scaleway verglichen. Ein dort geänderter Record erscheint als „beim Anbieter geändert“ und wird übernommen, statt beim nächsten Deploy zurückgeschrieben zu werden.

Records übernehmen

Bestehende Records einer Zone lassen sich übernehmen. Clusterward ändert sie dann wie eigene, etwa beim Controller-Wechsel, löscht sie beim Anbieter aber nie. Neue A- oder CNAME-Records legen Sie auf der Zonenseite mit „Add record…“ an; Clusterward verwaltet sie danach wie eigene.

Jeder Host live geprüft

Die Domains-Karte liest den Record jedes Hosts live und bietet den passenden Knopf an: auf die Adresse zeigen, Record anlegen oder übernehmen.

Standards statt Eigenbau

Standard-Werkzeuge, von Clusterward verdrahtet

  • cert-manager

    Let’s-Encrypt-Issuer für HTTP-01 pro Host und DNS-01 für Wildcards, bei Scaleway DNS über den Scaleway-DNS-Webhook.

  • Cloudflare- und Scaleway-API

    Records und Zonen-Prüfung über die offiziellen APIs von Cloudflare und Scaleway Domains & DNS, ohne SDK.

  • Reflector

    Spiegelt das Wildcard-Secret automatisch in jeden Namespace.

  • Ingress und Gateway API

    ingress-nginx oder Envoy Gateway, aus einer Beschreibung gerendert.

Was sich ändert

DNS und TLS mit und ohne Clusterward

Fakten

TLS-Strategien pro Domain

Die Strategie wird pro Domain gewählt. Ein Service kann Hosts mit unterschiedlichen Strategien mischen.

StrategieAusstellungGeeignet für
letsencryptcert-manager, HTTP-01, ein Zertifikat pro HostWenige, feste Hostnamen
wildcardRegistriertes oder verwaltetes Wildcard-ZertifikatViele Subdomains, Tenants
noneTLS an der Cloudflare-Edge; der Host antwortet mit einem selbstsignierten Zertifikat (genug für „Full“, nicht für „Full (strict)“)Hosts hinter Cloudflare-Proxy
autoErkennt Cloudflare-Proxy, sonst Let’s EncryptDer Standard, wenn Sie nichts wählen
Zwei Anbieter

Cloudflare oder Scaleway DNS?

Beide Anbieter verwaltet Clusterward gleich: Records aus Services und Pipelines, stündlicher Abgleich, Übernehmen und der Umzug beim Controller-Wechsel. Der Unterschied liegt beim Proxy – und darin, wo Ihre Zone liegt. Mit Scaleway DNS bleibt die ganze Kette bei einem europäischen Anbieter, im selben Konto wie Ihre Cluster.

WasCloudflareScaleway DNS
ZugangAPI-Token: Zone lesen, DNS bearbeitenIAM-Schlüssel mit DomainsDNSFullAccess
Records, Abgleich, Übernehmenjaja
Umzug beim Controller-Wechseljaja
Proxy und TLS an der Edgeja, pro Recordnein, reines DNS
Weiterleitungenan der Edge oder im Clusterim Cluster
Wildcard-ZertifikatDNS-01 über cert-managerDNS-01 über den Scaleway-DNS-Webhook
TTL neuer Recordsautomatisch300 Sekunden
AnbieterCloudflare, Inc., USAScaleway SAS, Frankreich
Weiterführend

DNS im Zusammenspiel

Hosts werden am Service gepflegt und beim nächsten Deployment gerendert. In einer Pipeline übernimmt der Domain-Baustein Record und Zertifikat pro Tenant, beschrieben unter Tenant-Pipelines.

Welche Zertifikate bald ablaufen und ob ein Host gesund ist, erfahren Sie über Benachrichtigungen, ohne das Cockpit zu öffnen.

Verwandte Funktionen

Was dazu gehört

Deployments

Git, Container-Image oder Helm-Chart – mit Health-Check ausgerollt.

Zu Deployments

Tenant-Pipelines

Kunden-Onboarding als Bausteine, in unter einer Minute live.

Zu Tenant-Pipelines
FAQ

Häufige Fragen zu DNS & Zertifikaten

  • Cloudflare und Scaleway DNS. In Zonen bei beiden legt Clusterward Records selbst an, gleicht sie stündlich ab, übernimmt fremde Records auf Wunsch und zieht sie beim Controller-Wechsel um. Nur Proxy und Weiterleitungen an der Edge gibt es allein bei Cloudflare. Hosts in anderen Zonen funktionieren ebenfalls: Sie legen den Record selbst an, Clusterward zeigt die Zieladresse, wartet auf die Auflösung und rendert Ingress und Zertifikat.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Domain und Zertifikat in der Demo

Wir binden eine Ihrer Domains an, legen den Record an und sehen dem Zertifikat beim Ausstellen zu.