
Clusterward
Secrets

Secrets Management, bei dem Passwörter nie wieder im Klartext liegen

Clusterward trennt Variablen und Secrets vom ersten Speichern an, legt Secrets auf Wunsch im Scaleway Secret Manager ab und bringt Rotationen aus der Konsole zuverlässig bis in die Pods.

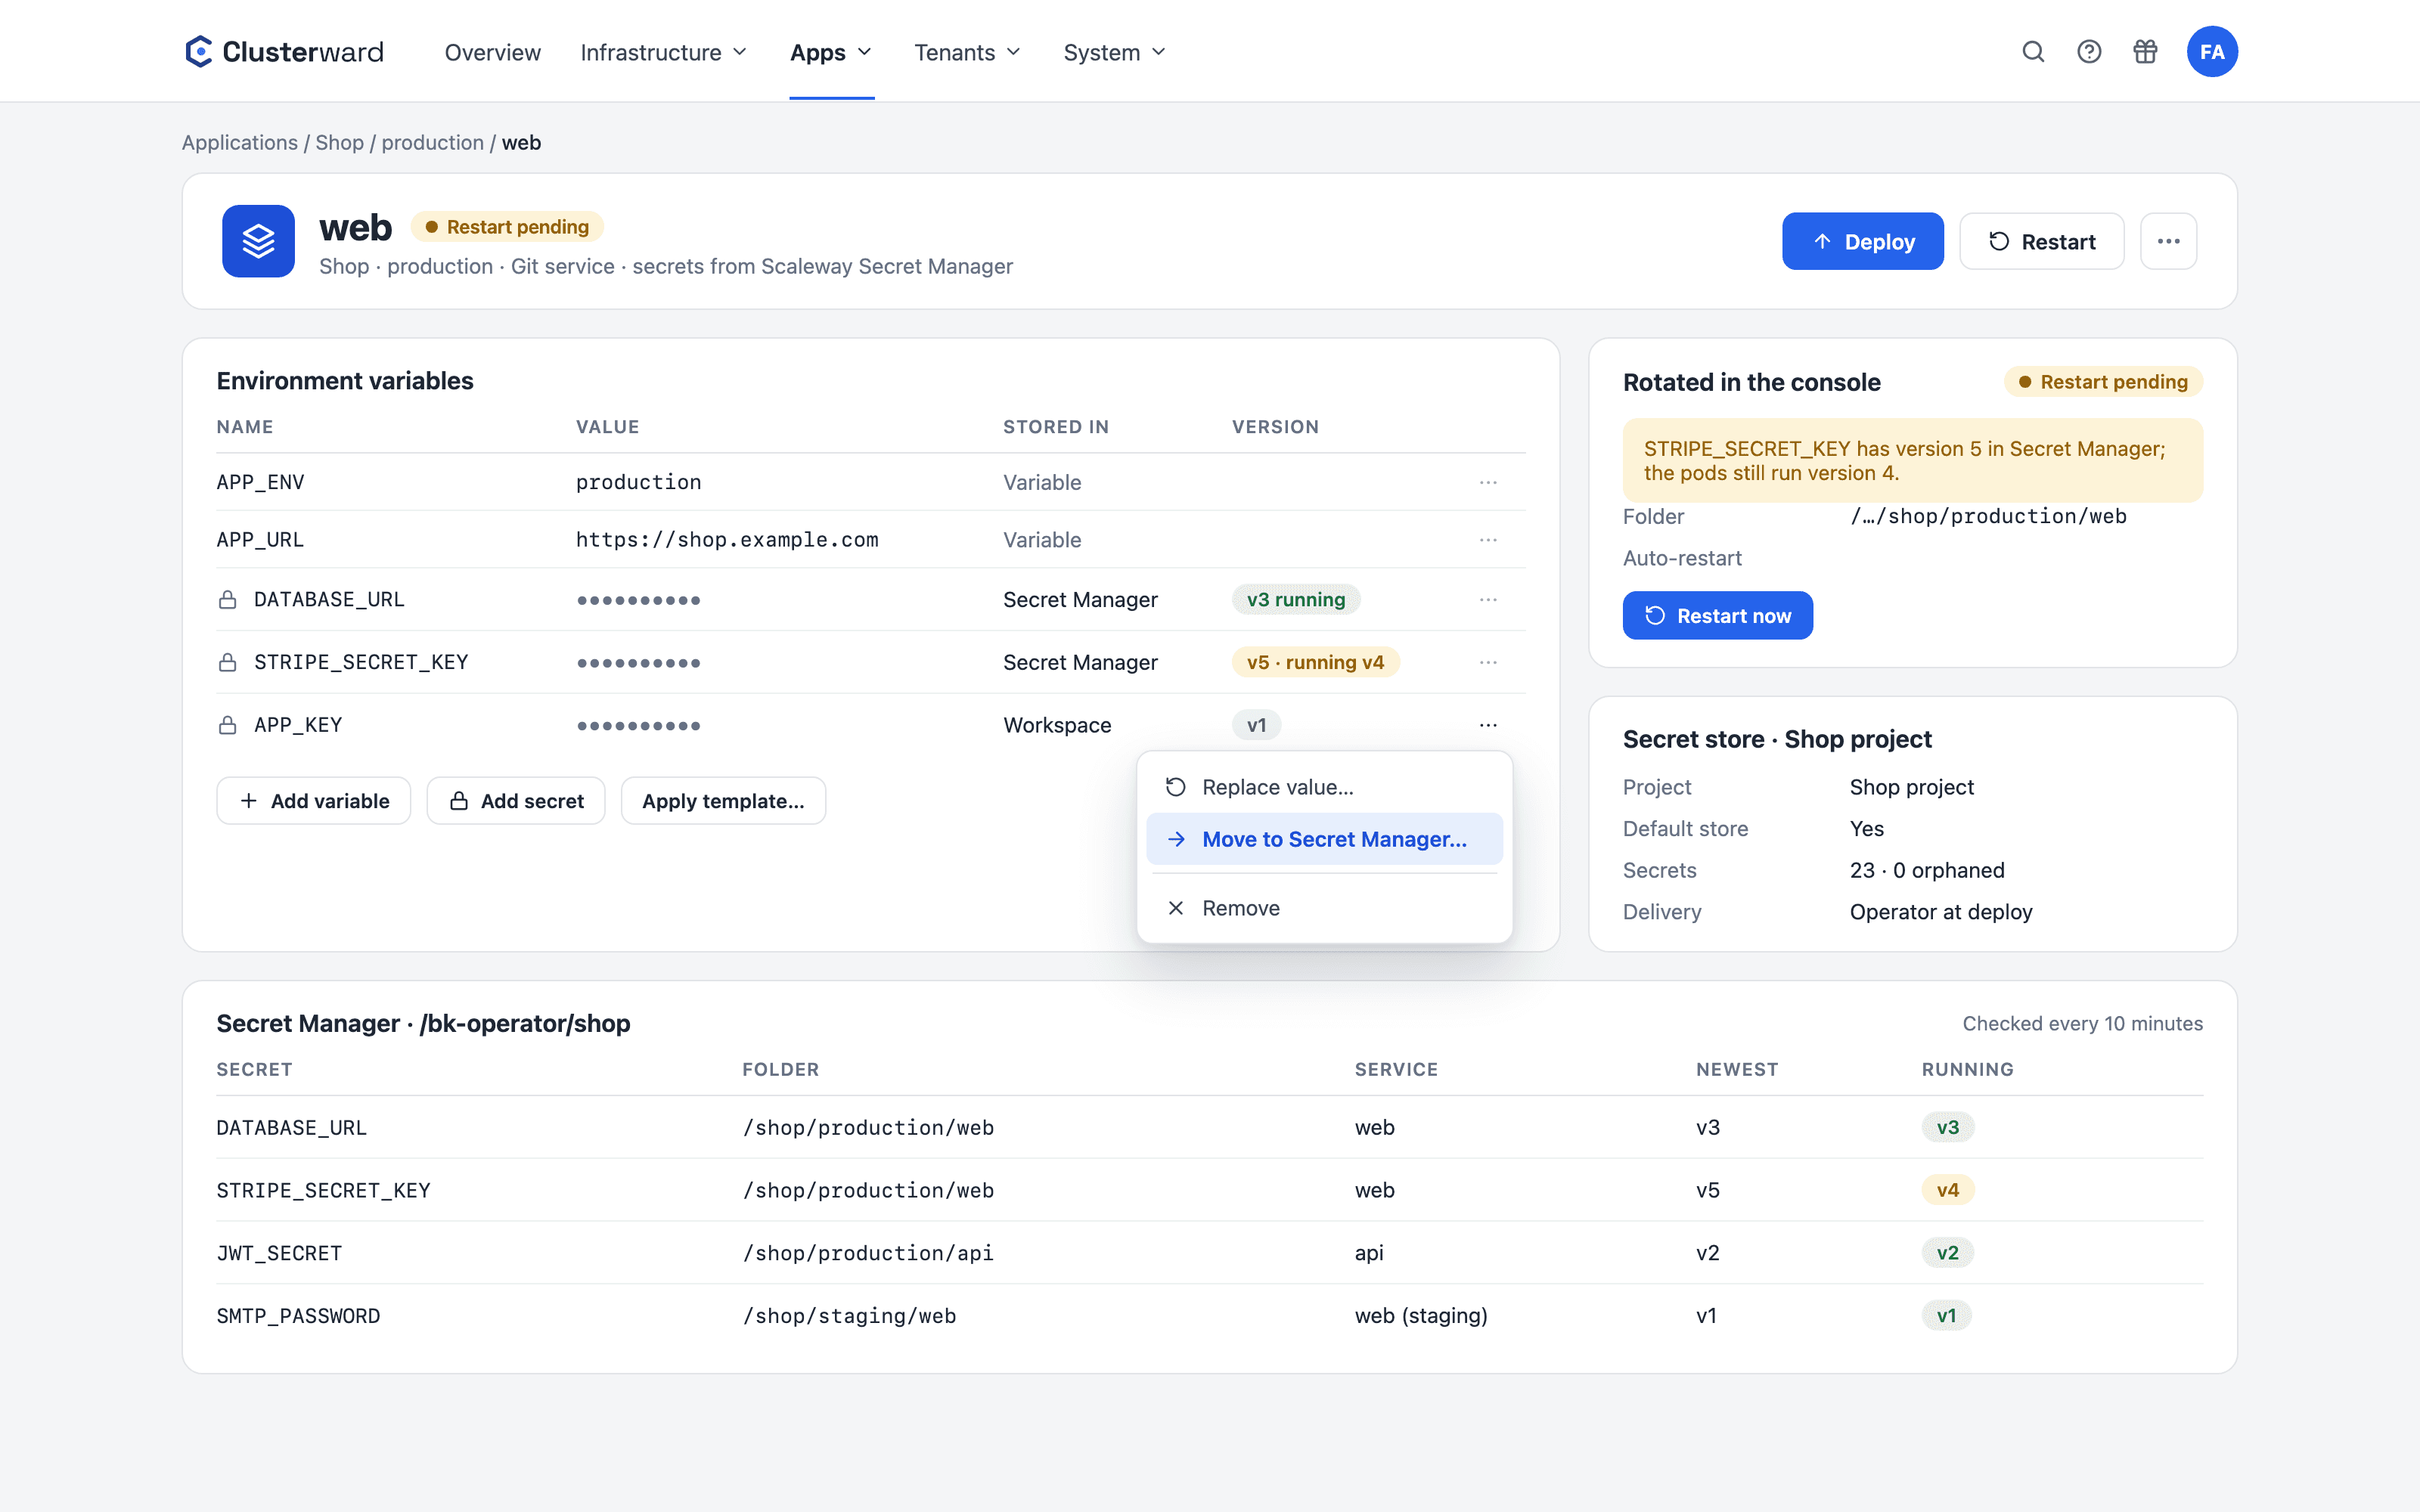
Secrets eines Services im Clusterward-Cockpit
Vereinfachte Ansicht im Clusterward-Cockpit: Secrets eines Services
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was Secrets Management in Clusterward bedeutet

Secrets Management in Clusterward heißt: Jede Umgebungsvariable eines Services ist entweder eine lesbare Variable oder ein Secret, und diese Wahl fällt beim Anlegen. Ein Secret ist ab dem Speichern nur noch überschreibbar, keine Schnittstelle gibt seinen Wert zurück. Gespeichert wird es verschlüsselt in der Datenbank Ihres Workspaces oder im Scaleway Secret Manager Ihres Projekts. Beim Deployment landet der aktuelle Wert als Kubernetes-Secret im Cluster, auf Wunsch geliefert vom External Secrets Operator.

Auf einen Blick

Arten
Variable lesbar, Secret nur schreibbar
Speicherorte
Workspace-Datenbank oder Scaleway Secret Manager
Verschlüsselung
AES-256-GCM in der Datenbank
Rotation
Neue Versionen erkannt, Neustart auf Wunsch
Auslieferung
Beim Deployment oder per External Secrets Operator
Helm
${secret.NAME} in den Values, nie gespeichert
So läuft es ab

Vom Passwort bis in den Pod

  1. 01

    Secret anlegen

    „Secret hinzufügen“ statt „Variable hinzufügen“, mit Speicherort.

  2. 02

    Ablegen

    Verschlüsselt im Workspace oder als Secret im Secret Manager.

  3. 03

    Ausrollen

    Das Deployment liest die neueste Version und schreibt das Kubernetes-Secret.

  4. 04

    Rotieren

    Eine neue Version in der Konsole wird innerhalb von zehn Minuten erkannt.

  5. 05

    Neu starten

    Der Service startet von selbst neu oder zeigt „Neustart ausstehend“.

Was drin ist

Was Secrets in Clusterward mitbringen

Die Regeln, die sonst in Wiki-Seiten und Code-Reviews stehen, setzt das Cockpit durch.

Nur schreibbar ab dem Speichern

Ein Secret zeigt ein Schloss und einen maskierten Wert. Bearbeiten ersetzt ihn, ein leeres Feld behält ihn. Zurück zur lesbaren Variable geht es nicht.

Scaleway Secret Manager

Ein Secret-Store ist ein Secret-Manager-Projekt mit geprüftem IAM-Schlüssel. Clusterward legt dort an, versioniert und löscht, geordnet nach App, Umgebung und Service.

Rotation ohne Rätselraten

Alle zehn Minuten prüft Clusterward jedes gespeicherte Secret auf eine neuere Version. Laufende und neueste Version stehen am Service, ein gelöschtes Secret wird gemeldet.

External Secrets Operator

Als Add-on installiert, liefert der Operator die Secrets im Cluster aus. Jedes Deployment erzwingt eine Synchronisierung und wartet darauf.

Chart-Secrets für Helm

Passwörter eines Helm-Charts stehen als ${secret.NAME} in den Values. Clusterward setzt sie bei jedem Deployment sicher maskiert ein und speichert sie nie in den Values.

Klartext wird sichtbar

Variablen mit Namen wie APP_KEY oder *_PASSWORD werden markiert und lassen sich per Schloss umwandeln. Die Values-Karte warnt bei festen Werten für password oder token.

Ordner nach App, Umgebung und Service

Secrets liegen im Secret Manager unter /bk-operator/<App>/<Umgebung>/<Service>. Nach einer Umbenennung ziehen sie selbst um, „Aufräumen“ sortiert ältere nach.

In den Secret Manager verschieben

Ein Secret aus der Workspace-Datenbank wandert mit „In Secret Manager verschieben…“ in einen Store. Der nächste Deploy liest es von dort.

Secrets aus Templates und Pipelines

Env-Templates und Pipeline-Bausteine benennen Secrets ohne Wert: NAME=secret: fragt beim Anwenden nach, NAME=secret:${generate.hex64} erzeugt für jeden Service einen neuen.

Standards statt Eigenbau

Auf bewährten Bausteinen

  • Secret Manager

    Scaleways verwalteter Dienst für Secrets mit Versionen.

  • External Secrets

    Der Standard-Operator für externe Secret-Quellen in Kubernetes.

  • Kubernetes Secrets

    Ein Secret pro Release, per envFrom in die Pods.

  • AES-256-GCM

    Authentisierte Verschlüsselung für alles in der Datenbank.

Was sich ändert

Secrets mit und ohne Clusterward

Fakten

Wo ein Secret liegt und wer es liest

Pro Secret wählbar, mit einem Standard pro Workspace. Ein Secret behält seinen Ort, bis Sie es ausdrücklich verschieben.

SpeicherortEigenschaften
Workspace-DatenbankAES-256-GCM verschlüsselt, Schlüssel pro Workspace
Scaleway Secret ManagerVersioniert, in der Konsole sichtbar, Ordner pro App
Vorhandenes Secret im Secret ManagerNur referenziert, nie überschrieben oder gelöscht
Im ClusterKubernetes-Secret, vom Deployment oder vom External Secrets Operator
Im Audit-LogNur der Name, nie der Wert
In PipelinesDatenbank-Passwörter erst zur Laufzeit gelesen, nie im Lauf gespeichert
Weiterführend

Secrets im Zusammenspiel

Secrets gehören zu einem Service und werden mit jedem Deployment ausgerollt. Wer ein Secret lesen, anlegen oder löschen darf, regeln die Rollen unter Sicherheit & Zugriff.

Rotationen melden sich über die Benachrichtigungen an Slack, Teams, Webhook oder E-Mail, einmal pro neuer Version.

Verwandte Seiten

Was dazu gehört

Deployments

Git, Container-Image oder Helm-Chart – mit Health-Check ausgerollt.

Zu Deployments
FAQ

Häufige Fragen zu Secrets

  • Eine Variable bleibt im Cockpit lesbar, etwa ein Feature-Flag oder eine URL. Ein Secret ist ab dem Speichern nur noch überschreibbar: Keine Schnittstelle gibt den Wert zurück, auch nicht für Administratoren. Die Wahl fällt beim Anlegen.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Secrets in der Demo

Wir legen ein Secret im Secret Manager an, rotieren es in der Konsole und zeigen, wie der Service die neue Version bekommt.