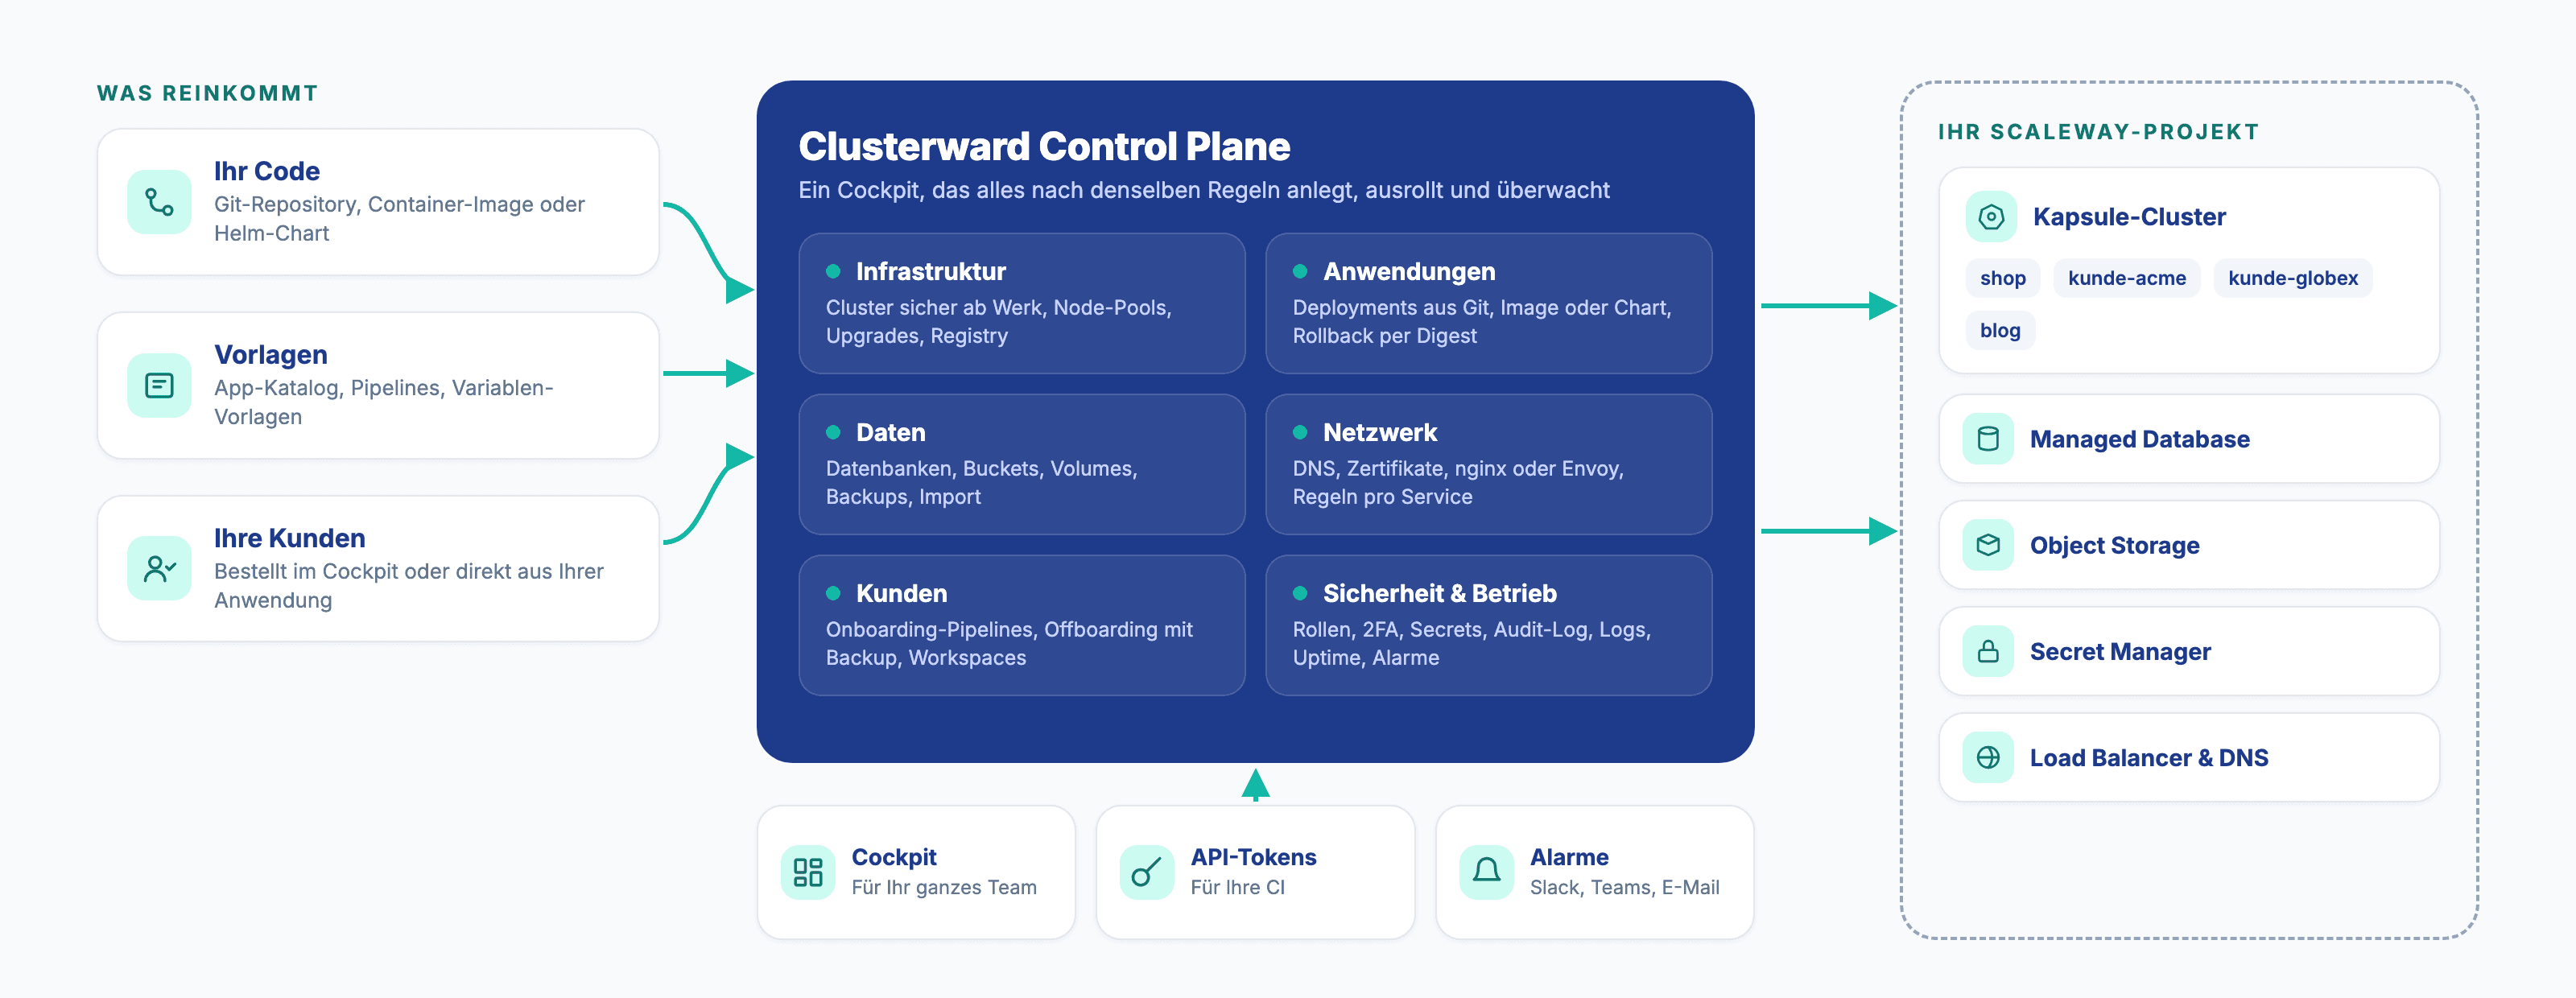
Ein Beispiel zeigt es am besten. Ein SaaS-Anbieter bekommt einen neuen Kunden. Eine Tenant-Pipeline legt in einem Lauf eine Datenbank auf der Managed-Datenbank-Instanz an, ein Bucket-Paar mit eigenem Schlüssel im Object Storage, eine Subdomain mit Record und Zertifikat über DNS & Zertifikate und rollt die Anwendung für den Kunden aus.
Die Zugangsdaten fließen dabei nicht durch E-Mails oder Tickets: Datenbank-Passwort und Bucket-Schlüssel gelangen über die Vorlage direkt in die Umgebung des Services, auf Wunsch als nicht auslesbare Secrets im Scaleway Secret Manager. Wer was angelegt hat, steht im Audit-Log.
Im Betrieb kennt Clusterward dieselben Zusammenhänge. Fällt die Seite des Kunden aus, meldet sich ein Uptime-Check, und der Link führt zu den Logs aller Instanzen unter Logs & Monitoring. Braucht der Kunde einen alten Stand, kommt die Datenbank aus einem Backup neben der laufenden zurück, beschrieben unter Backups & Wiederherstellung.
Kündigt der Kunde, läuft alles rückwärts: Datenbank-Dump und Bucket-Archiv zuerst, dann werden Anwendung, Domain, Buckets und Datenbank entfernt – genau die, die für ihn angelegt wurden, und keine anderen. Dieses Wissen um den Zusammenhang ist der Unterschied zwischen einer Control Plane und einer Sammlung von Skripten.
Auch die Infrastruktur folgt dem Bedarf: Braucht ein Kunde eigene Nodes oder ein Scanner für eine Stunde Rechenkapazität, legen Pool Claims einen passenden Node-Pool an und geben ihn wieder frei.
Wer keine eigene Anwendung mitbringt, startet mit einer Vorlage aus dem App-Katalog: WordPress oder Uptime Kuma, mit Festplatte, Snapshots und Zertifikat.
Was der Betrieb sichert und protokolliert, wird zum Nachweis: Die S3-Backups kopieren jeden Bucket nachts gesperrt und testen die Wiederherstellung, die Compliance-Seite fasst Prüfungen, Berichte und die Zugriffsprüfung für Ihr ISO-27001-Audit zusammen.