Clusterward
Audit & NIS2

NIS2-Audit steht an? Der Betrieb liefert die Nachweise schon

Wer unter NIS2 fällt oder nach ISO 27001 zertifiziert wird, muss zeigen, wer was darf, wer was getan hat und wie Daten zurückkommen. Clusterward erzwingt diese Regeln im Kubernetes-Betrieb und schreibt jede Änderung mit – Sie exportieren die Nachweise, statt sie zusammenzusuchen.

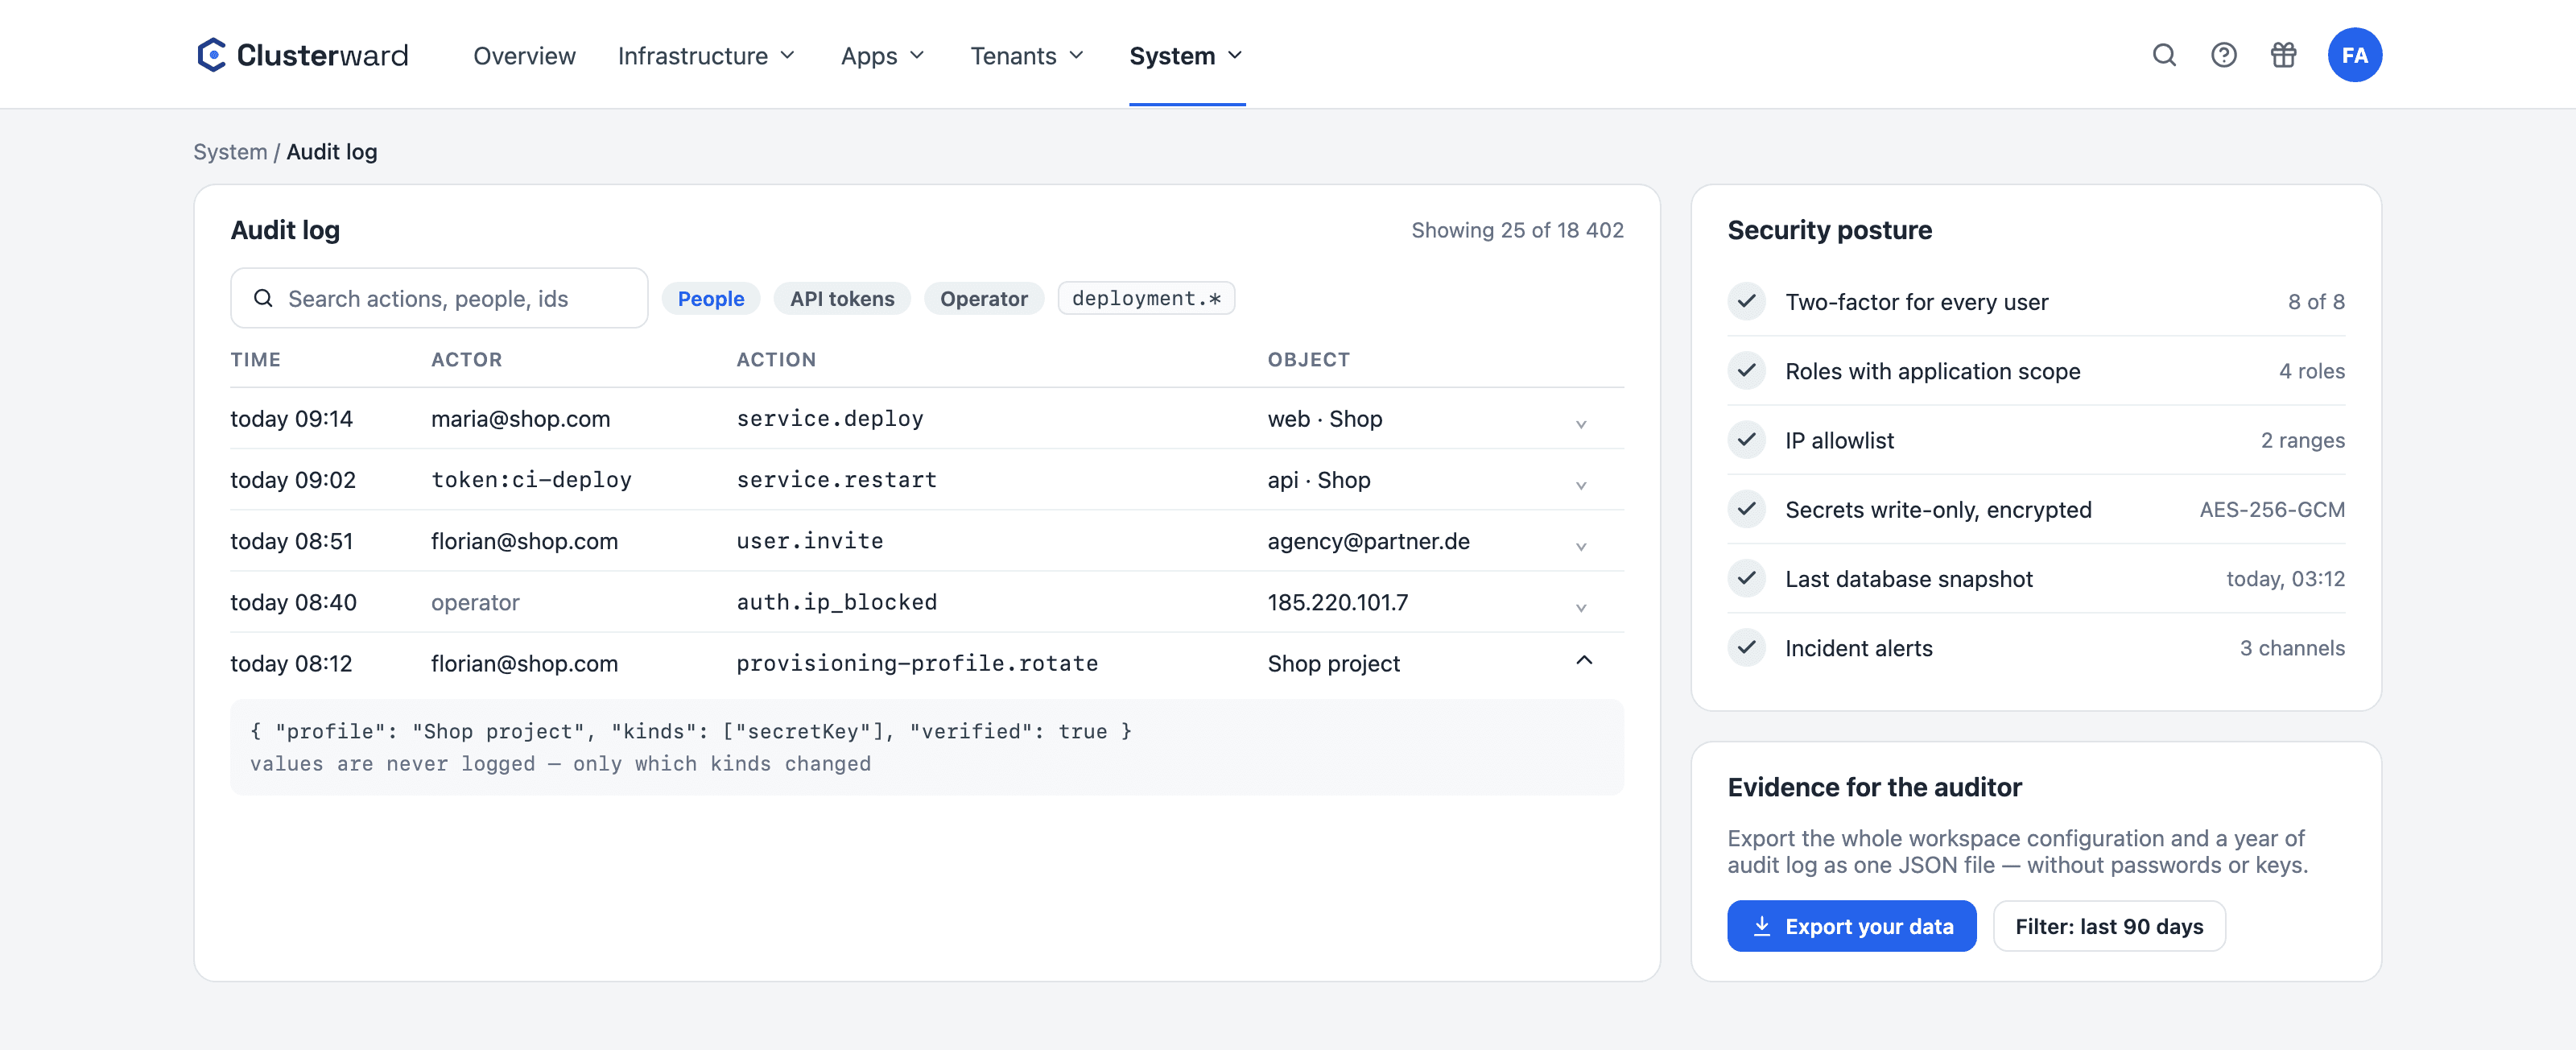
Audit-Log und Sicherheitsüberblick im Clusterward-Cockpit
Audit-Log und Nachweise im Clusterward-Cockpit
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was Clusterward zu NIS2 und ISO 27001 beiträgt

NIS2 verlangt in Art. 21 technische und organisatorische Maßnahmen, unter anderem Zugriffskontrolle, Mehr-Faktor-Authentifizierung, Verschlüsselung, Backups und Umgang mit Sicherheitsvorfällen. Clusterward setzt die technischen Teile für den Betrieb Ihrer Anwendungen auf Scaleway um und protokolliert sie. Damit ist ein Unternehmen nicht automatisch NIS2-konform – Risikoanalyse, Meldewege und Schulungen bleiben Ihre Aufgabe –, aber der Kubernetes-Betrieb wird prüfbar.

Auf einen Blick

Anmeldung
Pflicht-2FA für alle Nutzer, Sperre nach Fehlversuchen
Rechte
Rollen pro Bereich, beschränkt auf Anwendungen
Protokoll
Jede Änderung mit Person oder API-Token
Datenzugriff
Lesende SQL-Abfragen mit Person, Text und Dauer protokolliert
Secrets
AES-256-GCM verschlüsselt, nur schreibbar
Backups
Datenbank-Snapshots, Volume-Snapshots, Export
Standort
Scaleway-Rechenzentren in der EU
So läuft es ab

Vom Audit-Termin zum Nachweis

  1. 01

    Regeln setzen

    Rollen, Anwendungs-Scope, IP-Allowlist und Alarme einmal einrichten.

  2. 02

    Arbeiten

    Deployments, Datenbanken und Zugriffe laufen über das Cockpit oder API-Tokens.

  3. 03

    Mitschreiben

    Jede Änderung landet im Audit-Log, Geheimnisse nie im Klartext.

  4. 04

    Nachweisen

    Audit-Log filtern oder die ganze Konfiguration als Datei exportieren.

Was drin ist

Welche Nachweise der Betrieb liefert

Nicht als Bericht am Jahresende, sondern als Eigenschaft jeder Aktion im Cockpit.

Mehr-Faktor für alle

Jeder Nutzer meldet sich mit Passwort und TOTP-Code an, ohne Ausnahme. Nach Fehlversuchen wird das Konto gesperrt, Anmeldungen sind pro Adresse gedrosselt.

Rechte nach Bedarf

Rollen legen pro Bereich fest, ob jemand sehen, bedienen oder verwalten darf, und auf welche Anwendungen. Eine Prüfer-Rolle liest das Audit-Log, ohne etwas ändern zu können.

Lückenloses Audit-Log

Jede Änderung mit Zeit, Person oder API-Token und betroffenem Objekt – filterbar nach Person, Aktion und Zeitraum. Werte von Secrets stehen nie darin. Auch jeder lesende Blick in eine Datenbank über die SQL-Konsole steht darin.

Verschlüsselung

Zugangsdaten und Secrets liegen AES-256-GCM-verschlüsselt und werden nach dem Speichern nie wieder angezeigt. Jeder Host bekommt ein TLS-Zertifikat.

Backups und Wiederherstellung

Automatische Datenbank-Snapshots, Backups einzelner Datenbanken, Volume-Snapshots und Rückkehr zu jeder früheren Version – mit Bestätigung und Protokoll.

Vorfälle bemerken

Fehlgeschlagene Deployments, hängende Pods, ablaufende Zertifikate und geänderte Secrets melden sich per Webhook, Slack, Teams oder E-Mail.

Was sich ändert

Audit-Vorbereitung mit und ohne Clusterward

Fakten

NIS2 Art. 21 und was Clusterward beiträgt

Eine Orientierung, keine Rechtsberatung: Die Maßnahmen aus Art. 21 Abs. 2 und wo der Betrieb hilft.

MaßnahmeBeitrag von ClusterwardBleibt bei Ihnen
ZugriffskontrolleRollen, Anwendungs-Scope, IP-AllowlistWer welche Rolle bekommt
Mehr-Faktor-AuthentifizierungTOTP für jeden Nutzer, ohne AusnahmeGeräte der Mitarbeitenden
KryptografieVerschlüsselte Secrets, TLS für jeden HostVerschlüsselung in der Anwendung
Aufrechterhaltung des BetriebsSnapshots, Backups, frühere Versionen, ExportNotfallplan und Wiederanlauf-Tests
Bewältigung von VorfällenAlarme und Audit-Log als SpurMeldung an Behörden und Kunden
Schwachstellen und WartungKubernetes- und Add-on-Updates, gehärtete PodsAbhängigkeiten im eigenen Code
LieferketteEU-Anbieter, eigenes Scaleway-Projekt, eigene RegistryBewertung Ihrer Dienstleister
Weiterführend

Nachweise im Zusammenspiel

Rollen, Pflicht-2FA, IP-Allowlist und API-Tokens beschreibt Sicherheit & Zugriff. Wie Datenbanken und Volumes zurückkommen, steht unter Backups & Wiederherstellung.

Welche Ereignisse Alarm schlagen und wohin, zeigen die Benachrichtigungen. Warum der Standort in der EU für Ihre Lieferkette zählt, erklärt Digitale Souveränität.

Welche Fragen ein Prüfer stellt und welche Belege tragen, zeigt NIS2 im Kubernetes-Betrieb; warum Kubernetes Secrets allein nicht reichen, Kubernetes Secrets: Warum Base64 keine Verschlüsselung ist.

Verwandte Seiten

Was dazu gehört

FAQ

Häufige Fragen zu Audit & NIS2

  • Nein, das kann keine Software. NIS2 verlangt auch Risikoanalyse, Richtlinien, Schulungen und Meldewege. Clusterward setzt die technischen Maßnahmen für den Betrieb Ihrer Anwendungen auf Scaleway um und liefert die Nachweise dazu – ein wichtiger, prüfbarer Teil, aber nicht das Ganze.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Ihre Audit-Fragen in der Demo

Bringen Sie Ihre Prüfliste mit: Wir zeigen Rollen, 2FA, Audit-Log, Backups und Export an einer laufenden Umgebung.