Clusterward
Vergleich

Clusterward vs. Eigenbau: Skripte und Wikis gegen eine Control Plane

Der häufigste Wettbewerber von Clusterward ist kein Produkt, sondern der eigene Stack aus Terraform, Helm-Charts, GitHub Actions und einem Wiki. Er ist kostenlos in der Lizenz und teuer in allem anderen. Dieser Vergleich zeigt, was der Eigenbau leistet, was er kostet und wo er tatsächlich die bessere Wahl ist.

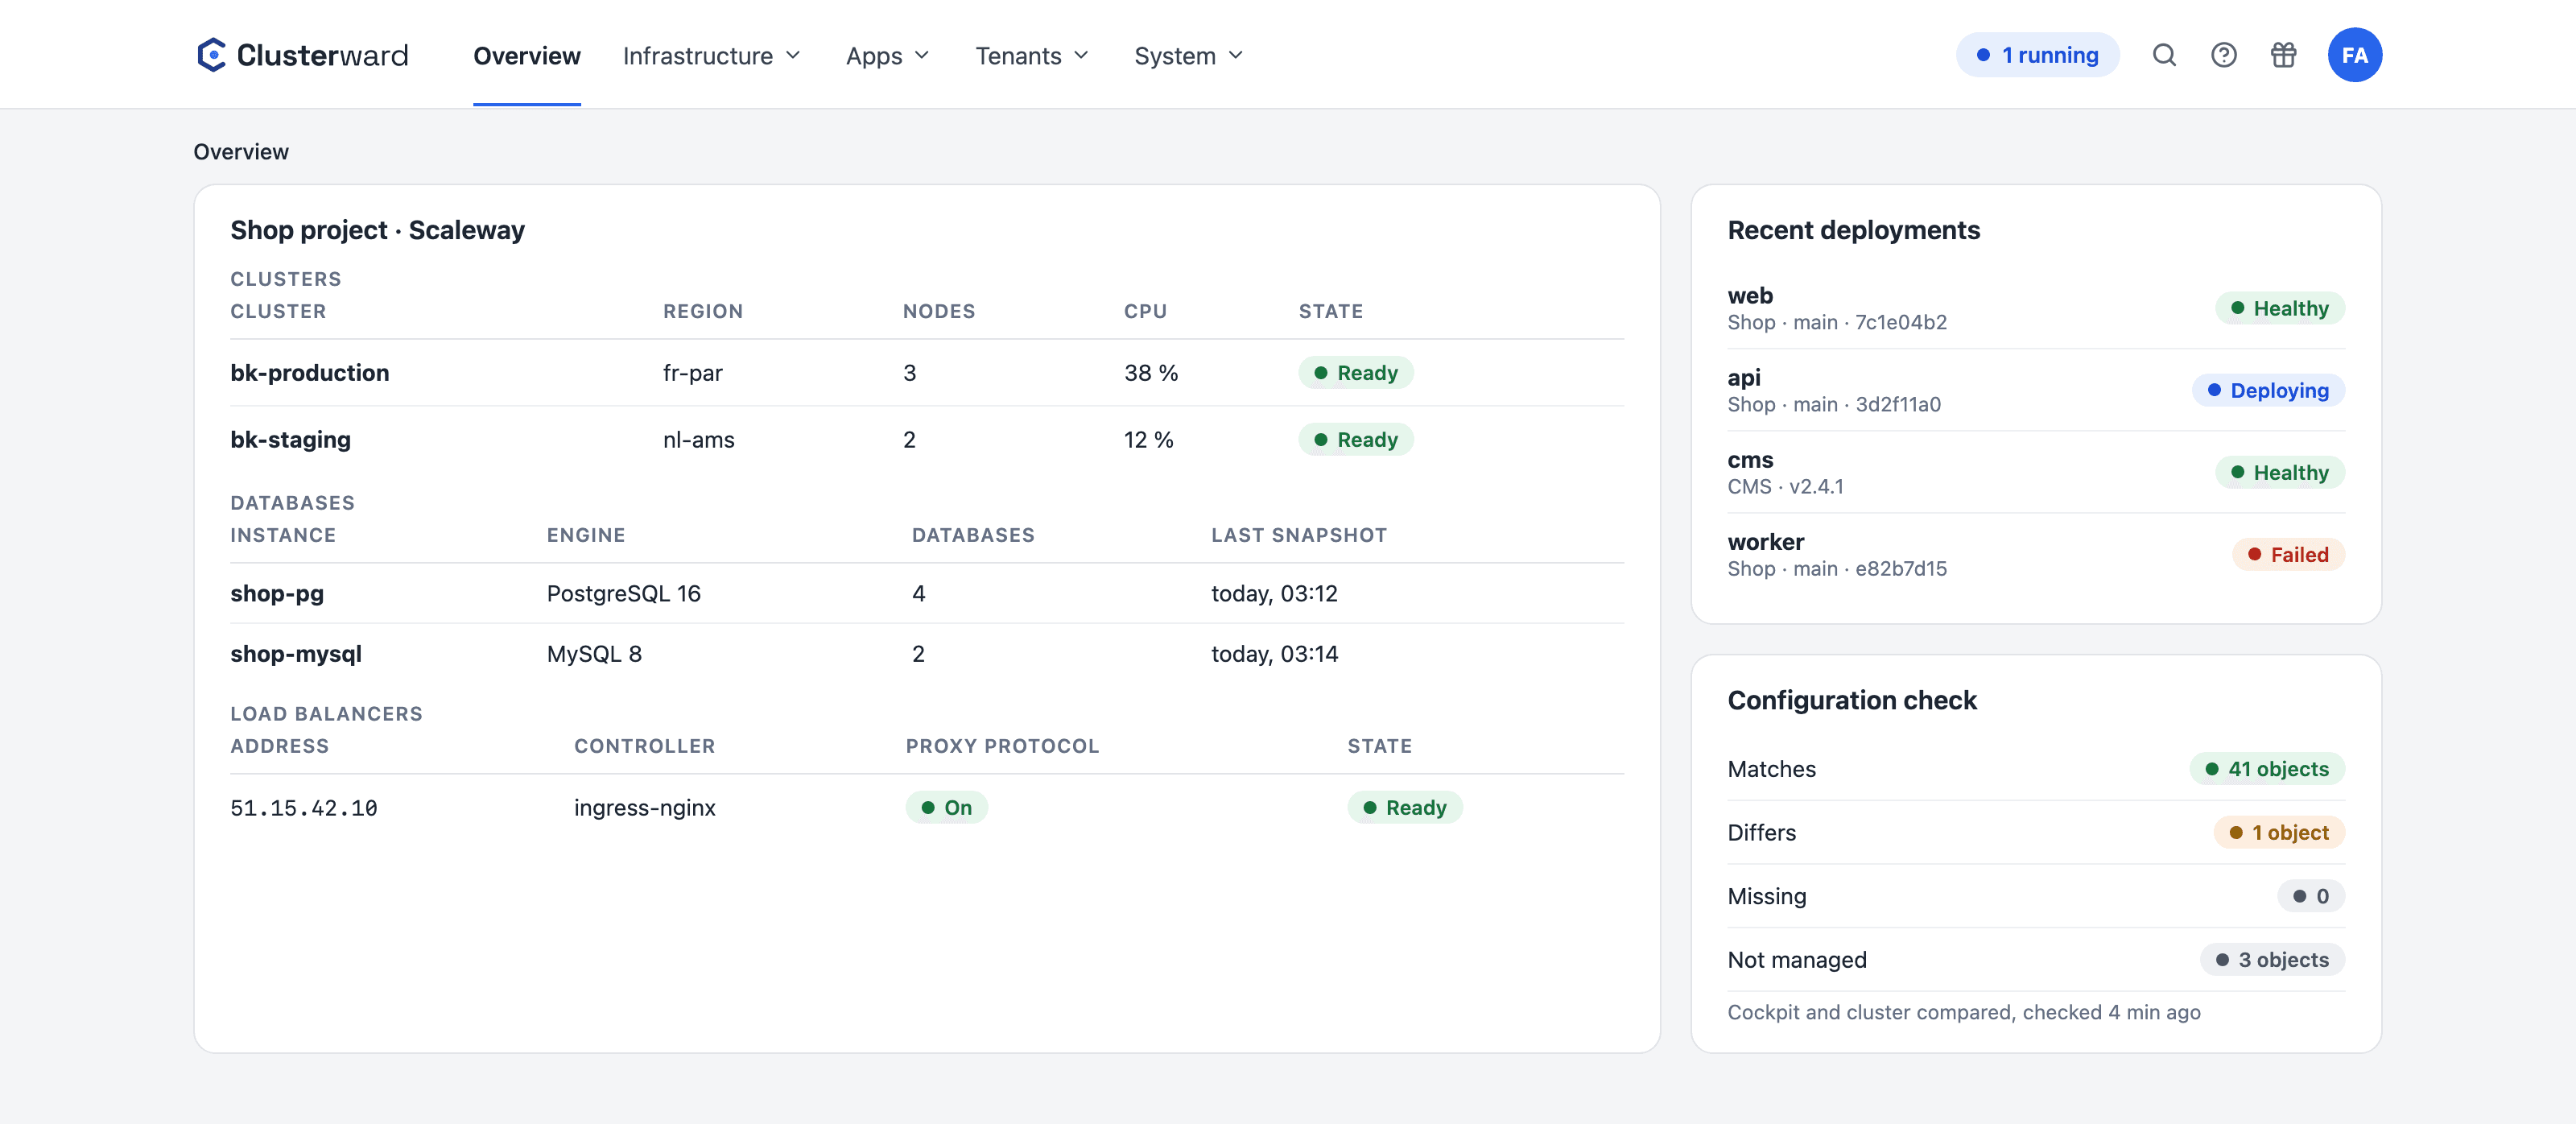
Cockpit-Dashboard gegenüber einem typischen Eigenbau: Cluster, Datenbanken und Deployments an einem Ort statt in fünf Werkzeugen
Vereinfachte Ansicht im Clusterward-Cockpit: Übersicht mit Clustern, Datenbanken, Deployments und Konfigurationsprüfung
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was „Eigenbau“ hier heißt

Gemeint ist die übliche Lösung eines Teams, das Kubernetes auf Scaleway selbst betreibt: Terraform oder die Konsole für den Cluster, Helm-Charts oder Kustomize für die Anwendungen, GitHub Actions für Builds und Rollouts, cert-manager und external-dns für Zertifikate und Records, ein Skript pro Kunde für das Onboarding, ein Wiki für alles, was nicht automatisiert ist. Jede Komponente ist Open Source und für sich gut. Die Arbeit steckt im Zusammenbau, in der Pflege und im Wissen, das nur in wenigen Köpfen liegt. Clusterward ersetzt nicht die Komponenten, sondern den Zusammenbau: Es rendert Standardobjekte auf denselben Cluster, mit Prüfungen und Sicherheitsnetzen, die im Eigenbau selten jemand nachbaut.

Der Vergleich in Zahlen

Lizenz Eigenbau
0 €
Lizenz Clusterward
Ab 99 € im Monat für zwei Cluster
Komponenten Eigenbau
Fünf bis acht Werkzeuge, je eigene Version
Komponenten Clusterward
Ein Cockpit, Standardobjekte im Cluster
Wissen
In Köpfen und Wikis gegen Regeln im Produkt
Ausstieg
Beide Male Standard-Kubernetes
Die ehrliche Rechnung

Was der Eigenbau an Arbeit bedeutet

Keine Stundensätze, nur die Aufgaben. Rechnen Sie selbst, wie viele Tage im Jahr davon bei Ihnen anfallen und wer sie macht, wenn die eine Person im Urlaub ist.

AufgabeEigenbauClusterward
Cluster sicher anlegenTerraform-Modul schreiben und pflegen, Härtung als eigene SchritteAssistent, sicher ab Werk, wiederholbar
Anwendung deployenChart pro App, Workflow pro Repo, Secrets per HandService mit Build, Variablen verschlüsselt, Registry-Prüfung
Datenbank pro ServiceInstanz in der Konsole, CREATE DATABASE per psql, Passwort im ChatEin Klick auf der Service-Seite, private Instanz
Domain und Zertifikatexternal-dns, cert-manager, Issuer, Rate-Limits im Blick behaltenHost eintragen, Record und Zertifikat automatisch, Warnung 14 Tage vorher
Neuer KundeSkript oder Runbook, kennt eine PersonPipeline, bestellbar aus der App, Rollback inklusive
Kunde kündigtLöschen und hoffen, dass jemand vorher gesichert hatDump und Archiv, dann Abbau, Abbruch ohne Sicherung
Kubernetes-UpgradeKonsole, Changelogs lesen, Add-ons prüfenZielversionen, Kompatibilität, Add-on-Drift im Cockpit
Zugriff und NachweisKubeconfigs verteilen und einsammelnRollen, Pflicht-2FA, Audit-Log
Neuer KollegeWiki lesen, Zugänge sammeln, ein bis zwei TageRolle zuweisen, Projekte freischalten
Was sich ändert

Was sich im Alltag ändert

Vergleich

Funktion für Funktion

Was der Eigenbau kann, wenn jemand es baut, und was Clusterward mitbringt, ohne dass jemand es baut.

FunktionEigenbauClusterward
Private Nodes, API-AllowlistMöglich, muss man wissenVoreinstellung
Registry-Prüfung vor dem RolloutSeltenImmer
Restart ohne RebuildPer kubectl rolloutEin Klick
Datenbank mit Rolle und Default-PrivilegienPer Hand, oft vergessenEingebaut
Wildcard-Zertifikat per DNS-01cert-manager, Issuer, Reflector konfigurierenRegistrieren, fertig
Tenant-Onboarding mit RollbackSkript, meist ohne RollbackPipeline mit Kompensationen
Offboarding mit BackupWenn es jemand bautAbbruch ohne Sicherung
Volumes mit Snapshot vor dem LöschenSeltenEingebaut
Alarme nur bei ÜbergängenAlertmanager tunenEingebaut, mit Entwarnung
Audit-Log jeder ÄnderungGit-Log, wenn alles in Git istJede Aktion mit Person
Multi-CloudJaNein, nur Scaleway
Beliebige Kubernetes-ObjekteJaNur, was Clusterward rendert
Frühere Version per KlickWenn jemand das alte Tag kenntJa, exaktes Image per Digest
Datenbank-Backup mit WiederherstellungSkript, selten getestetJa, neben der laufenden Datenbank
Export der KonfigurationVerteilt über Repos und WikisJSON-Datei, ohne Geheimnisse
Ehrlich gesagt

Wo der Eigenbau besser ist

Es gibt Teams, für die der Eigenbau die richtige Wahl bleibt. Drei Fälle, in denen wir das in der Demo auch sagen.

  • Volle Freiheit

    Operatoren, Service Meshes, eigene CRDs, Objekte, die Clusterward nicht rendert: Der Eigenbau kann alles, Clusterward nur, was es kennt. Beides auf demselben Cluster geht, aber dann pflegen Sie zwei Wege.

  • Andere Clouds

    Clusterward ist auf Scaleway gebaut und bleibt es. Wer AWS, Hetzner oder On-Premise braucht, findet hier keine Abstraktion.

  • Ein Ops-Team, das das will

    Ein Team mit zwei bis drei Leuten, die Kubernetes gern betreiben und die Zeit dafür haben, braucht keine Control Plane. Der Eigenbau ist dann kein Risiko, sondern ihr Handwerk.

Der Übergang

Eigenbau anbinden statt ersetzen

  1. 01

    Cluster anbinden

    Kubeconfig importieren; Clusterward liest erst einmal nur und erkennt vorhandene Add-ons.

  2. 02

    Eine Anwendung übernehmen

    Dasselbe Dockerfile als Build, Variablen in den Editor, Rollout neben dem alten Chart.

  3. 03

    Datenbank und Domain nachziehen

    Datenbank importieren oder adoptieren, Host umstellen, Zertifikat kommt automatisch.

  4. 04

    Alte Skripte abschalten

    Wenn die letzte Anwendung umgezogen ist; das Terraform bleibt als Dokumentation.

Weiterführend

Tiefer einsteigen

Wie ein Cluster sicher ab Werk entsteht, steht unter Cluster-Provisioning; die Regeln für Datenbanken, die im Eigenbau meist fehlen, unter Managed Datenbanken.

Der Vergleich mit einem gekauften Produkt steht unter Clusterward vs. Qovery. Wer heute mit Skripten arbeitet, findet den Umzugsweg auch unter Migration.

Verwandte Seiten

Was dazu gehört

FAQ

Häufige Fragen zum Eigenbau

  • Nicht unbedingt. Terraform hat Ihren Cluster angelegt; Clusterward bindet ihn per Kubeconfig an und übernimmt den Betrieb darauf: Deployments, Datenbanken, Domains, Onboarding, Alarme. Das Terraform bleibt, als Dokumentation oder für den nächsten Cluster. Ersetzt wird der Teil, der täglich Arbeit macht.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Ihren Eigenbau in der Demo ansehen

Bringen Sie Ihr Terraform, Ihre Charts und Ihr Wiki mit. Wir zeigen, was davon Clusterward übernimmt, und sagen ehrlich, wo Sie beim Eigenbau bleiben sollten.