
Für wen
SaaS-Anbieter, Agenturen und Plattform-Betreiber, die auf Scaleway bleiben wollen – ohne eigenes Platform-Team.
Mehr zu den LösungenClusterward ist die Control Plane für Scaleway: Kapsule-Cluster provisionieren, SaaS-Anwendungen aus Git, Container-Image oder Helm-Chart deployen und neue Kunden per Pipeline onboarden – mit Datenbank, Bucket, Domain und Zertifikat. Ein Cockpit, Ihr Scaleway-Projekt.
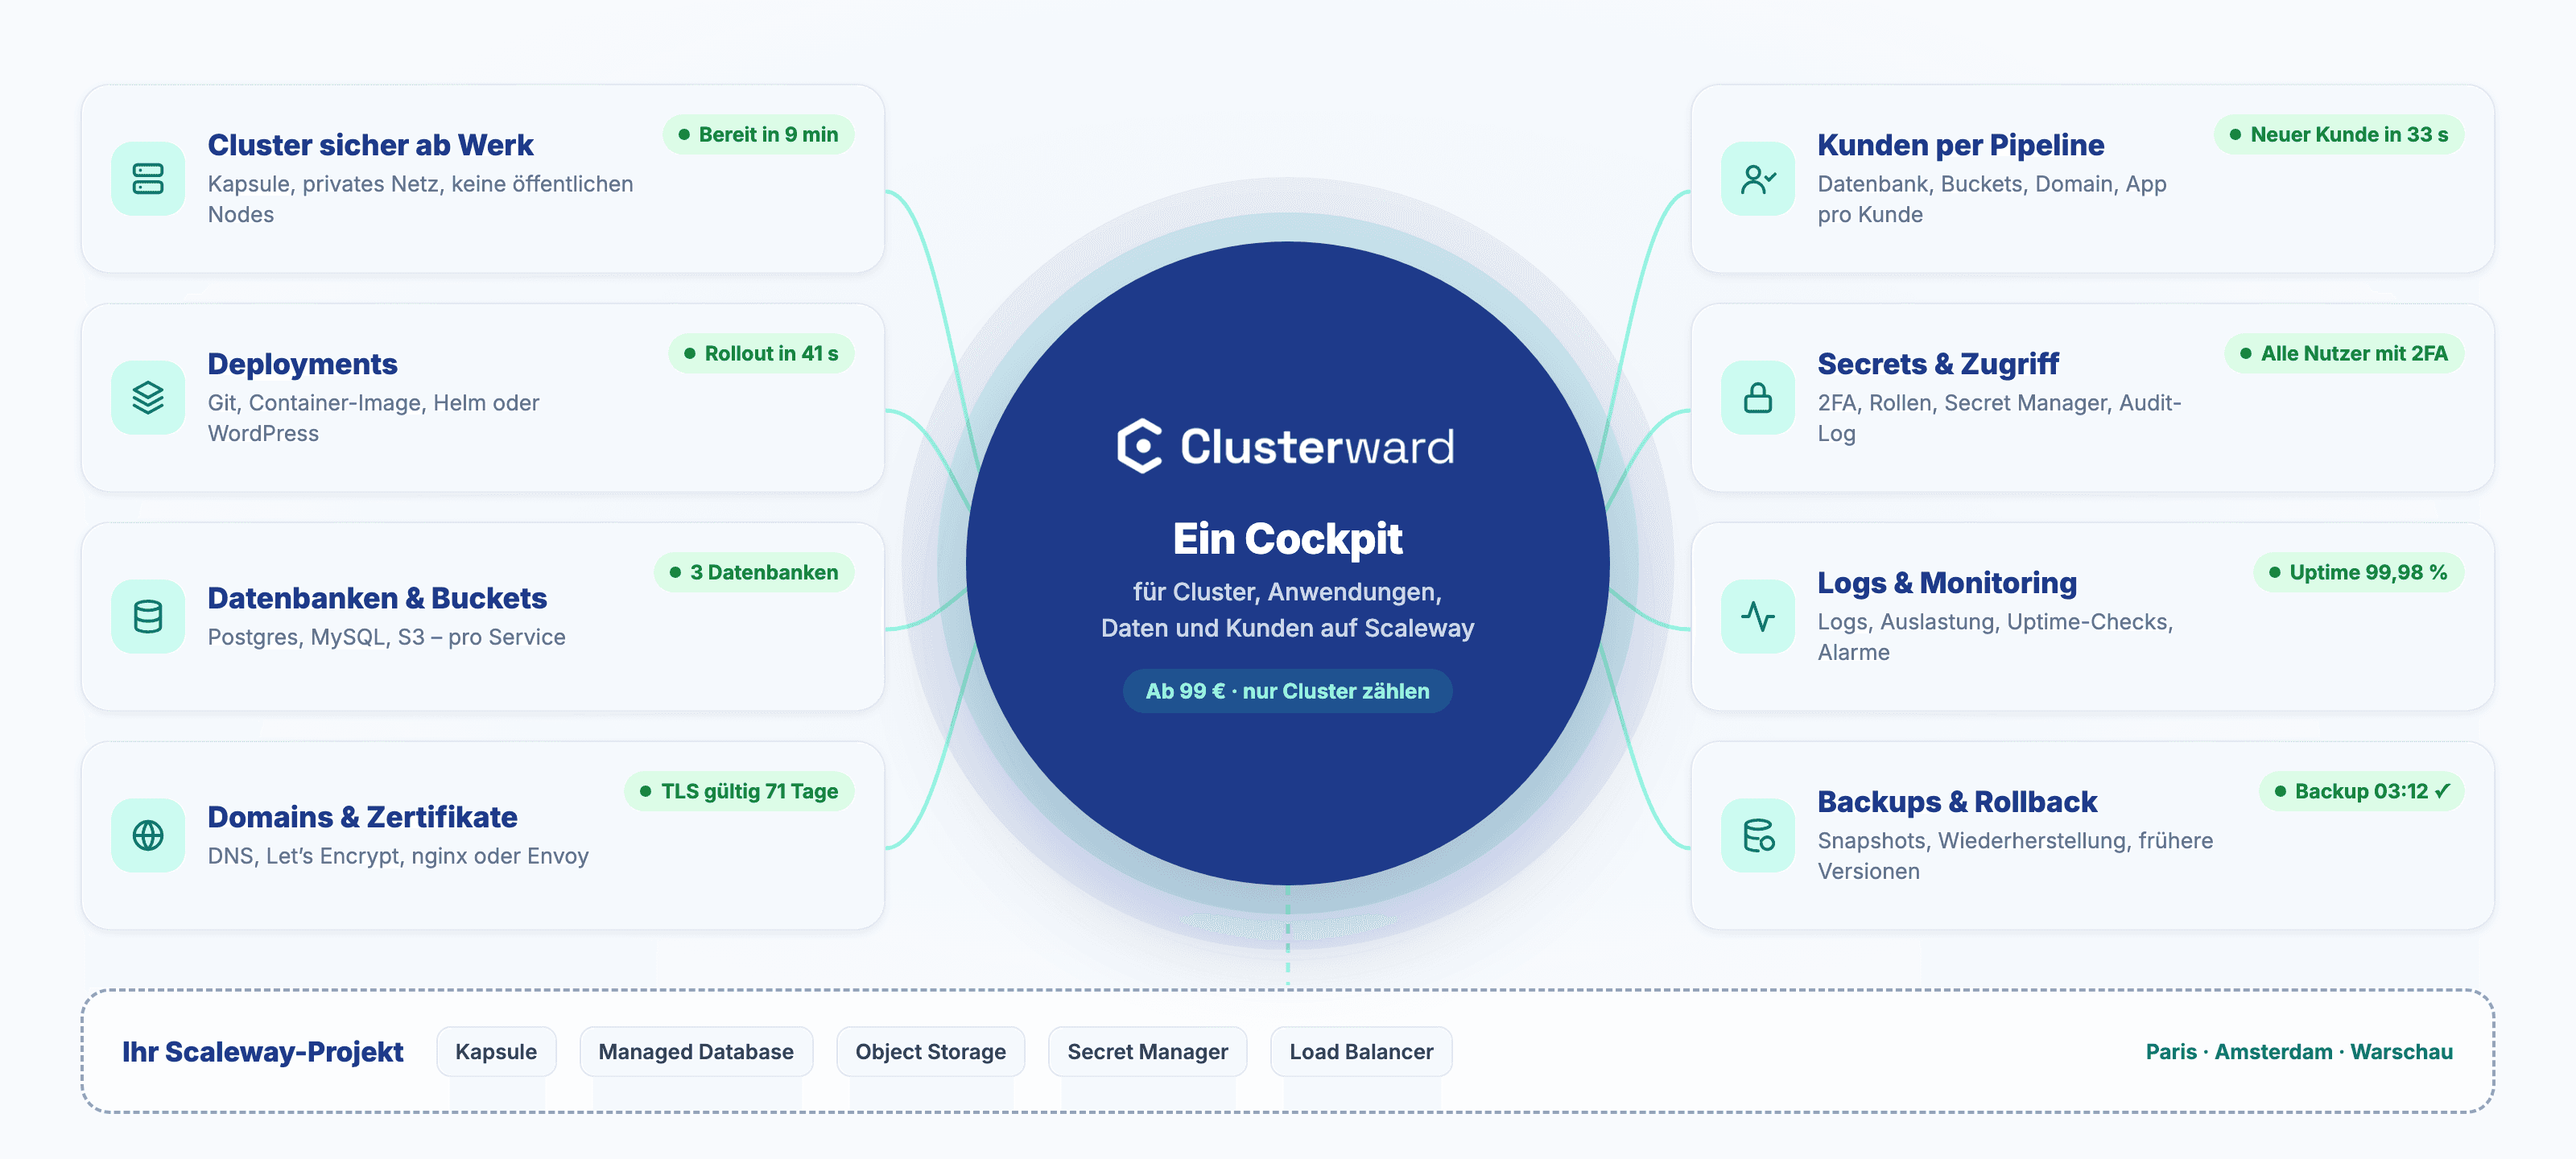
Clusterward ist die Control Plane für Scaleway: Kubernetes-Cluster, Datenbanken, Object Storage, DNS und Zertifikate aus einem Cockpit provisionieren, Anwendungen aus Git, Container-Image oder Helm-Chart deployen und neue Kunden per Pipeline onboarden – alles in Ihrem eigenen Scaleway-Projekt.
SaaS-Anbieter, Agenturen und Plattform-Betreiber, die auf Scaleway bleiben wollen – ohne eigenes Platform-Team.
Mehr zu den LösungenKapsule, Managed Postgres & MySQL, Object Storage, Cloudflare DNS, cert-manager, Helm – gesteuert, nicht abstrahiert.
Alle FunktionenQovery, Heroku und dem Eigenbau aus Skripten. Alle Ressourcen bleiben in Ihrem Projekt, auch nach einer Kündigung.
Zu den VergleichenBitKollegen GmbH aus Hannover. Clusterward läuft als SaaS: Ihr eigener Workspace unter Ihrer Subdomain, ohne Installation.
Mehr zum UnternehmenClusterward steuert die Werkzeuge, die Ihr Team ohnehin benutzt. Alles, was es anlegt, sehen Sie mit kubectl, in der Scaleway-Konsole und in Cloudflare – und können es jederzeit ohne Clusterward weiterbetreiben.
Managed Kubernetes mit Private Network, Public Gateway und Nodes ohne öffentliche IP.
Deployments als Standardobjekte, Helm-Charts aus der Vorlagenbibliothek, kein proprietäres Format.
Scaleway RDB mit privatem Endpunkt, eine Datenbank und Rolle pro Service.
S3-kompatible Buckets mit eigenem IAM-Key und Bucket-Policy pro Anwendung.
Let's Encrypt pro Host oder ein verwaltetes Wildcard-Zertifikat für alle Subdomains.
DNS-Records automatisch angelegt, Proxy pro Host schaltbar, echte Client-Adressen im Cluster.
Container-Builds im Cluster oder auf GitHubs Runnern, Image vor dem Rollout in der Registry geprüft.
Ingress oder Gateway API, Timeouts, Rate-Limits, Basic Auth und CORS pro Service.
So sah das erste Onboarding auf clusterward.app aus: fünf Schritte, jeder einzeln wiederholbar, jeder mit eigenem Rückweg. Kein Skript, kein Ticket, kein Wochenende.
Was das Protokoll zeigt, ist ein echter Lauf: Die Pipeline legt jede Ressource in Ihrem Scaleway-Projekt an, merkt sich die IDs sofort und kann deshalb nach einem Fehler genau dort weitermachen – oder alles in umgekehrter Reihenfolge wieder abbauen.
So funktionieren Tenant-PipelinesJede Funktion ist ein bewusster Schalter. Nichts fasst Ihre Infrastruktur an, bevor Sie es freigeben.
Vom Repository bis zur erreichbaren Adresse mit Zertifikat.
Git, Container-Image oder Helm-Chart. Gebaut mit Kaniko im Cluster oder GitHub Actions, ausgerollt mit Health-Check, Restart ohne Rebuild. Umgebungsvariablen verschlüsselt, „Restart ausstehend“ sichtbar.
API-Tokens mit Rolle, Anwendungsbereich und Ablaufdatum. Deploys aus GitHub Actions, jede Aktion im Audit-Log unter dem Namen des Tokens.
ingress-nginx oder Envoy Gateway, Timeouts, Rate-Limits, CORS und Basic Auth pro Service. Controller-Wechsel ohne Ausfall, echte Client-IP.
Cloudflare-Zonen registrieren, Records automatisch anlegen – aber nur eigene je anfassen. Let's Encrypt pro Host oder ein verwaltetes Wildcard-Zertifikat für alle Subdomains.
Alles, was bleiben muss – getrennt pro Service und gesichert.
Postgres und MySQL, nur privat angebunden. Pro Service eine Datenbank mit eigener Rolle, Lese-Nutzer für BI, Import aus Fremdsystemen – und vor jedem Drop ein Dump im Bucket.
Buckets auf Scaleway Object Storage mit eigenem IAM-Key pro Anwendung, Bucket-Policies und öffentlicher oder privater Sichtbarkeit. Import aus fremden S3-Buckets, Archiv beim Offboarding – nie ein blindes Löschen.
Persistente Volumes pro Service auf Scaleway Block Storage, Snapshots nach Zeitplan mit Aufbewahrung. Daten überleben jeden Deploy; ein Volume verschwindet nur nach bestätigtem Snapshot.
Datenbanken, Volumes und Chart-Festplatten sichern, frühere Versionen per Klick zurück.
Ein sicherer Cluster ab Werk und der Blick darauf im Alltag.
Sicher ab Werk: Private Network, Public Gateway, Nodes ohne öffentliche IP, API-Zugriff nur aus Ihrem CIDR. Ingress-Controller, cert-manager und Metrics werden gleich mitinstalliert.
Konfigurationsprüfung zwischen Cockpit und Cluster, Kubernetes- und Add-on-Upgrades aus dem Cockpit, Live-Status von Nodes und Pods, Benachrichtigungen per Webhook, Slack, Teams oder E-Mail – einmal pro Ereignis.
Logs aller Instanzen, Auslastung über 30 Tage und Uptime-Checks mit Alarm – ohne Agent im Cluster.
Fehlgeschlagene Deployments, ausgefallene Seiten und ablaufende Zertifikate per Slack, Teams, Webhook oder E-Mail.
Kunden per Pipeline anlegen und abbauen, Zugriff eng begrenzt.
Onboarding als Bausteine: Datenbank, Bucket, Domain und Workload im Designer zusammenstecken, Werte fließen über den Variablen-Bus. Retry, Rollback und Offboarding mit Backup inklusive.
Pflicht-2FA, Rollen mit Anwendungs-Scope, Secrets nur schreibbar und nie in Logs, jede Änderung im Audit-Log mit echtem Namen, IP-Allowlist pro Workspace.
Nur schreibbare Secrets, auf Wunsch im Scaleway Secret Manager. Rotationen werden erkannt, der Service startet neu. External Secrets Operator als Add-on.
IAM-Schlüssel als Profil hinterlegen, Wizard ausfüllen, Kapsule entsteht sicher konfiguriert.
Repository, Build und Umgebung – der Namespace wird einmal festgelegt und bleibt stabil.
Domain eintragen, Datenbank in einem Schritt erzeugen, Rollout mit Health-Check verfolgen.
Pipeline im Designer bauen, Kundendaten eingeben, Preflight prüft Kollisionen, Lauf startet.
Konfigurationsprüfung, Kubernetes- und Add-on-Upgrades, Backups mit Wiederherstellung, Benachrichtigungen per Webhook oder E-Mail.
Qovery verlangt 2.999 $ im Monat für drei Cluster und 399 $ für jeden weiteren. Clusterward kostet 299 € für zehn Cluster – ein Zehntel des Preises für die dreifache Menge, mit unbegrenzt Nutzern statt zwanzig.
Zum ausführlichen Vergleich mit QoverySie bekommen Ihr eigenes Cockpit auf einer Subdomain. Was darin liegt, sieht kein anderer Workspace – und was Sie provisionieren, liegt in Ihrem Scaleway-Projekt.
Drei Tarife, gestaffelt nur nach Clustern: 2, 10 oder unbegrenzt. Anwendungen, Tenants und Nutzer sind in jedem Tarif unbegrenzt. Monatlich kündbar, keine Einrichtungsgebühr, Scaleway-Ressourcen zahlen Sie direkt.
Bis zu 2 Cluster
Bis zu 10 Cluster
Unbegrenzt Cluster
Noch etwas offen? Schreiben Sie uns oder buchen Sie eine Demo.
Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.
Frage stellenIn 30 Minuten vom leeren Scaleway-Projekt zum ersten Deployment – wir zeigen es Ihnen live an Ihrem Anwendungsfall.