
Clusterward
Benachrichtigungen

Benachrichtigungen, die nur melden, was sich geändert hat

Ein Deployment scheitert, ein Pod bleibt krank, ein Zertifikat läuft ab, ein Upgrade steht an: Clusterward meldet es per Webhook, Slack, Teams oder E-Mail. Einmal pro Ereignis, mit Entwarnung.

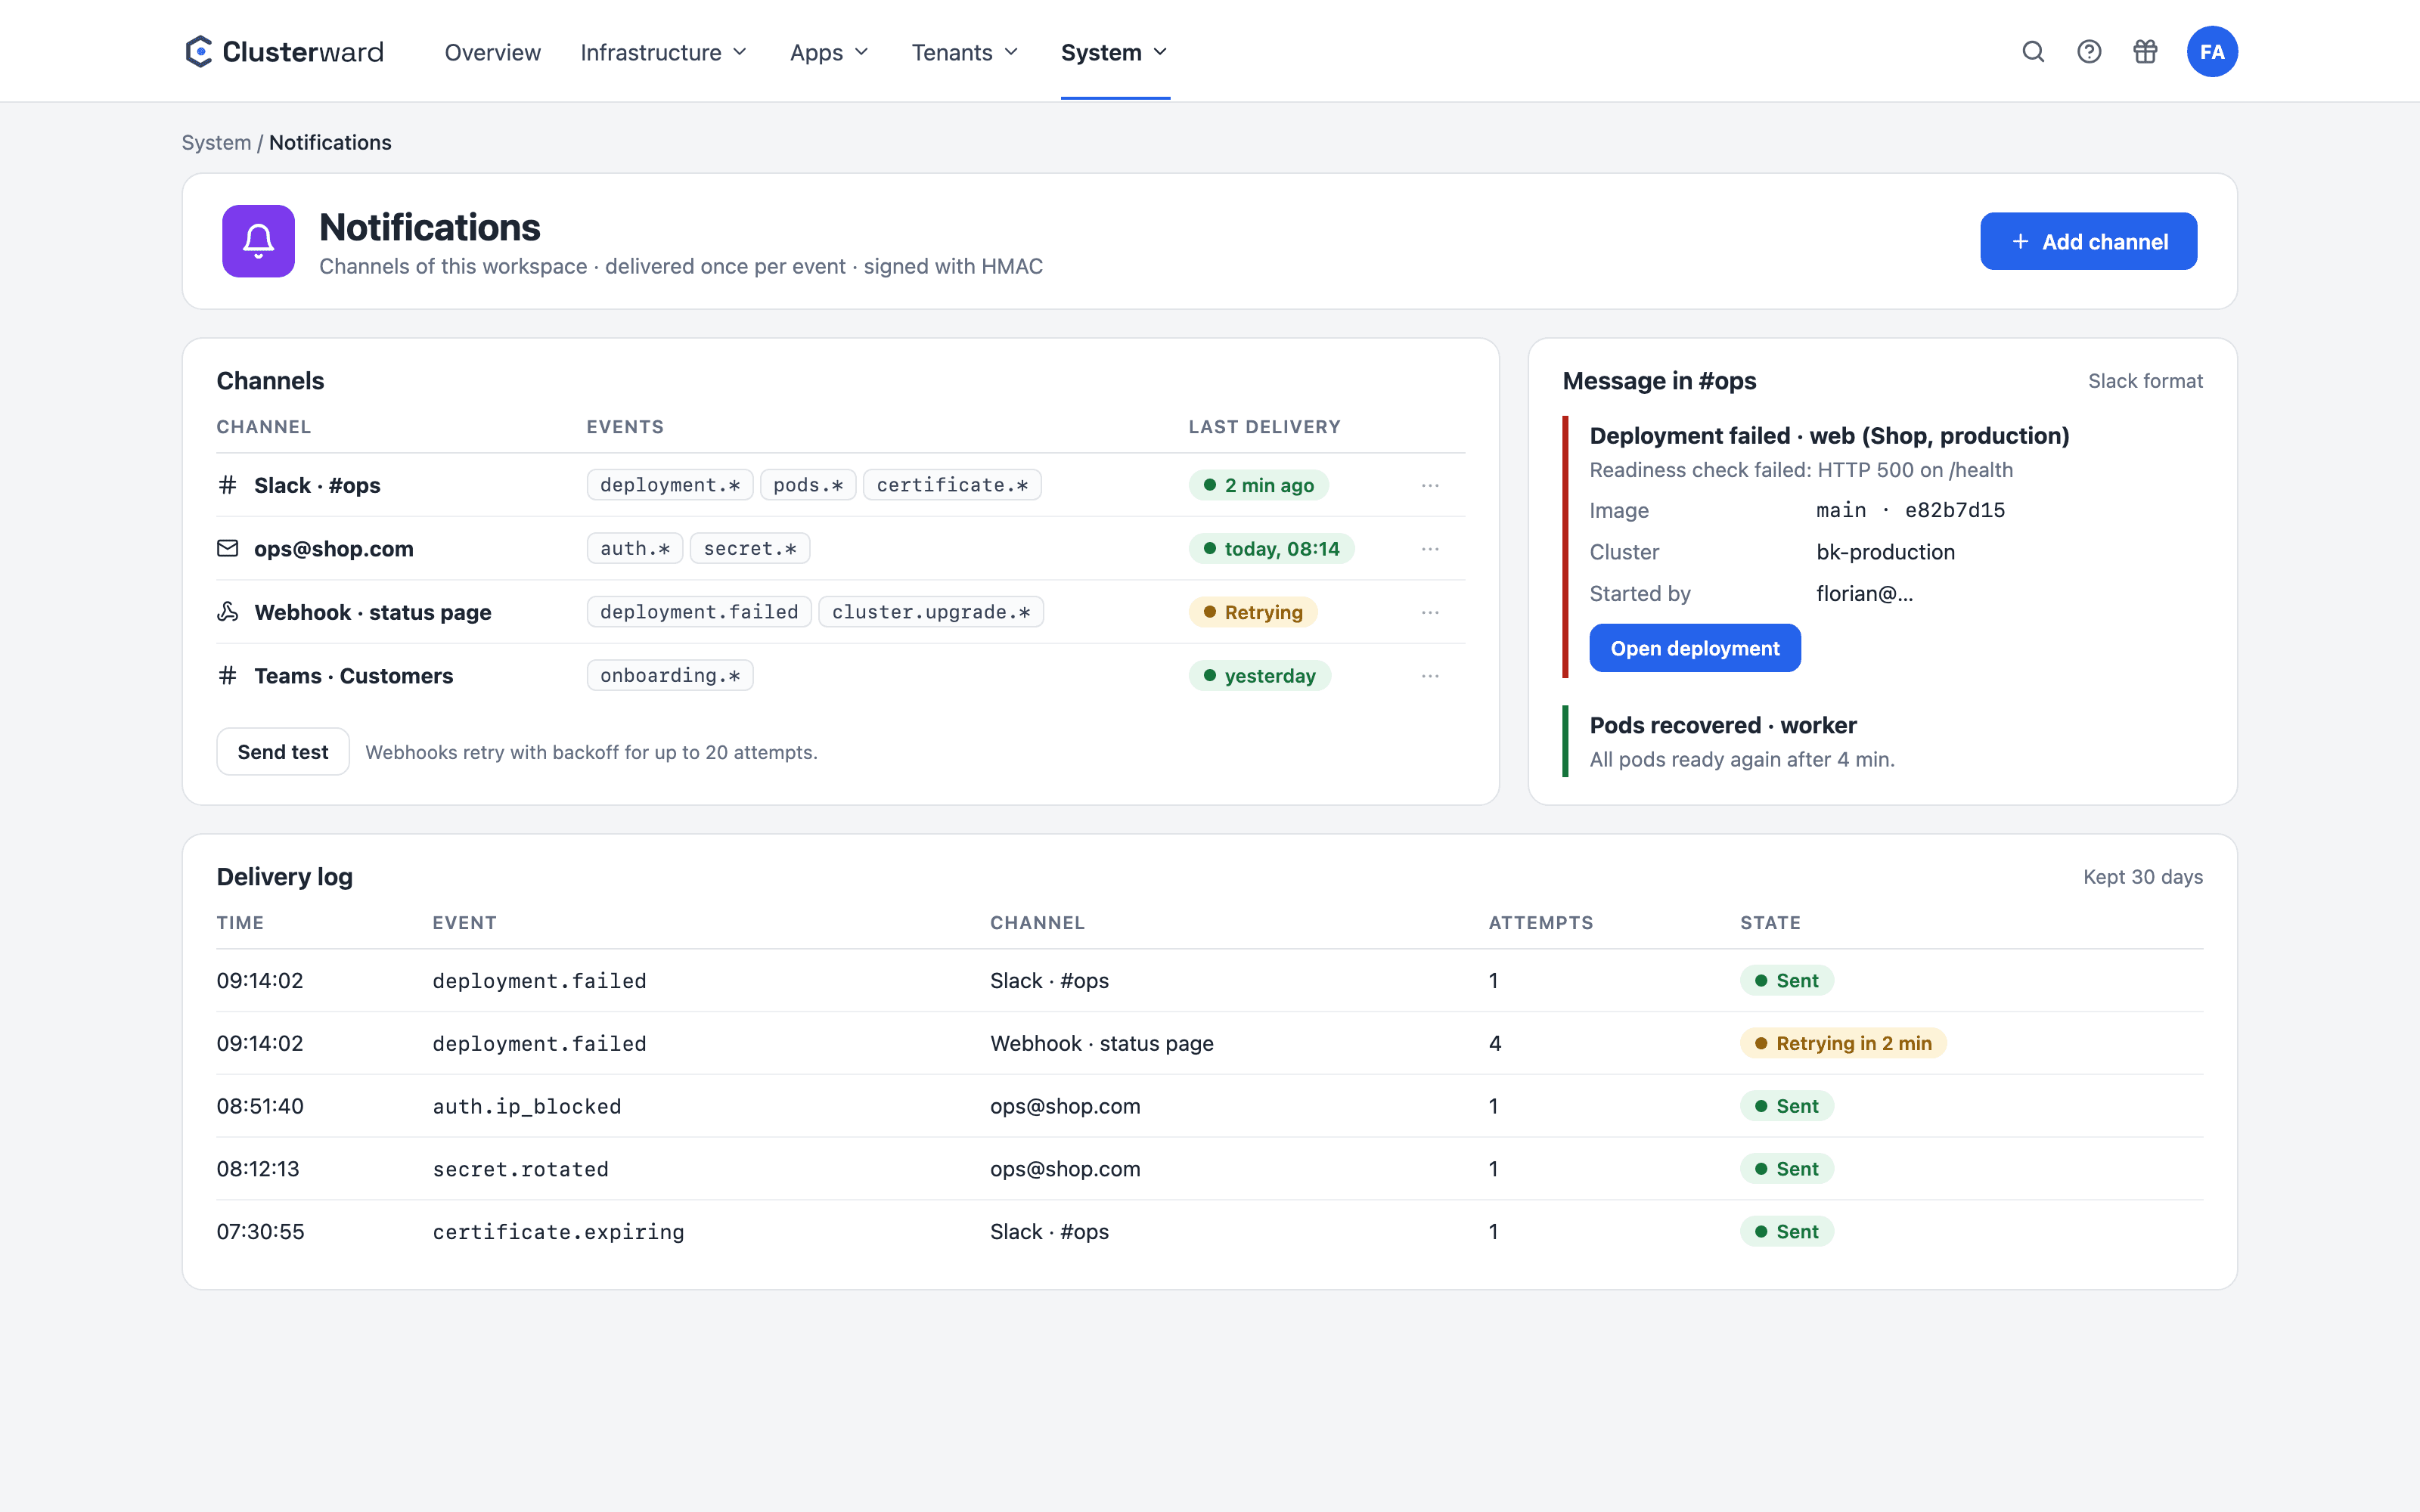
Benachrichtigungen im Clusterward-Cockpit
Vereinfachte Ansicht im Clusterward-Cockpit: Benachrichtigungen
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was Benachrichtigungen in Clusterward sind

Benachrichtigungen sind Kanäle pro Workspace, die ausgewählte Ereignisse aus dem Betrieb erhalten: ein Webhook mit JSON-Umschlag oder Slack- und Teams-Format, oder eine E-Mail-Adresse. Ereignisquellen sind Deployments, Onboarding-Läufe, Importe, Add-on-Installationen sowie zwei Wächter: einer beobachtet Pods pro Cluster und meldet nur Übergänge, einer prüft täglich Zertifikate. Jede Benachrichtigung landet in einer Warteschlange, wird mit Wiederholung zugestellt, mit HMAC signiert und ohne Geheimnisse gebaut.

Auf einen Blick

Kanäle
Webhook, Slack, Teams, E-Mail
Ereignisse
Pro Kanal abonnierbar
Zustellung
Warteschlange, Wiederholung mit Backoff, Test-Versand
Signatur
HMAC-SHA256 über den Body bei gesetztem Secret
Pods
Nur Übergänge: einmal krank, einmal erholt
Zertifikate
Täglich, Warnung 14 Tage vor Ablauf
So läuft es ab

Vom Ereignis zur Nachricht

  1. 01

    Ereignis

    Ein Deployment, ein Lauf, ein Wächter erzeugt genau eine Nachricht pro Kanal und Ereignis.

  2. 02

    Aufbau

    Der Inhalt entsteht aus einer Whitelist von Feldern; Fehlertexte werden von Zugangsdaten bereinigt.

  3. 03

    Warteschlange

    Die Nachricht wartet als Zeile, unabhängig davon, was sie ausgelöst hat.

  4. 04

    Zustellung

    Webhook oder SMTP, signiert, mit Backoff von Sekunden bis Minuten.

  5. 05

    Kanalstatus

    Letzte Zustellung und letzter Fehler stehen am Kanal.

Was drin ist

Was Benachrichtigungen in Clusterward auszeichnet

Nicht die Menge der Alarme entscheidet, sondern ob jeder einzelne eine Handlung bedeutet.

Kanäle und Nachrichten

Dorthin, wo Ihr Team ohnehin liest – mit dem Weg zur Ursache.

  • Webhook, Slack, Teams

    Ein Webhook erhält einen JSON-Umschlag; Slack- und Teams-URLs werden erkannt und bekommen eine Textnachricht. Nur https, mit Signatur bei gesetztem Secret.

  • E-Mail-Kanäle

    Zustellung über den SMTP-Server der Plattform an eine beliebige Adresse, ohne eigene Mail-Infrastruktur.

  • Gestaltete E-Mails

    E-Mails kommen mit Logo, farbiger Statuszeile, den Details als Tabelle und einem Knopf zur richtigen Seite, auch im dunklen Modus des Mailprogramms. Absender, Betreff und Fußzeile nennen die Domain Ihres Workspaces und die Firmenangaben des Betreibers – eine Textfassung ist immer dabei.

  • Direkt zu den Logs

    Die Nachricht zu einem gescheiterten Deployment verlinkt die Logs des Services, bei einem Absturz den vorherigen Lauf.

Betrieb im Blick

Pods, Seiten, Zertifikate und Versionen – gemeldet, wenn es zählt.

  • Pod-Wächter mit Gedächtnis

    Ein Pod gilt erst als auffällig, wenn er in zwei Schnappschüssen hintereinander erscheint. Eine Nachricht pro Episode, eine Entwarnung, wenn er sich erholt.

  • Seite nicht erreichbar

    Uptime-Checks prüfen die Domains eines Services von außen. Nach zwei Fehlschlägen in Folge kommt eine Nachricht, nach dem ersten Erfolg die Entwarnung.

  • Zertifikatswächter

    Täglich und kurz nach dem Start: verwaltete Wildcards werden aufgefrischt, jedes Zertifikat mit weniger als 14 Tagen oder ohne Ready-Status gemeldet, einmal pro Tag.

  • Upgrade-Hinweise

    Neue Kubernetes-Versionen und Add-on-Versionen aus dem Katalog erscheinen einmal pro Version, nicht bei jedem Lauf.

Sicherheit und Secrets

Auffällige Anmeldungen und Rotationen, ohne selbst Geheimnisse zu verraten.

  • Hinweise zur Anmeldung

    Admins erfahren, wenn eine Adresse nach zu vielen Fehlversuchen gesperrt oder ein Konto gesperrt wurde. Nutzer bekommen eine E-Mail bei einer Anmeldung von einer neuen Adresse.

  • Secret-Rotation gemeldet

    Eine neue Version im Secret Manager meldet sich, ein gelöschtes Secret einmal – bevor der nächste Deploy daran scheitert.

  • Keine Geheimnisse im Inhalt

    Inhalte werden aus Whitelists gebaut, Fehlertexte bereinigt, und eine Nachricht mit geheim aussehendem Feld wird verworfen statt gesendet.

Standards statt Eigenbau

Zustellung, die nichts blockiert

  • Outbox

    Eine Zeile pro Kanal und Ereignis; das Erzeugen kann nie ein Deployment scheitern lassen.

  • Backoff

    Wiederholung von Sekunden bis Minuten, dauerhafte Ablehnung endet sofort.

  • HMAC

    X-Operator-Signature über den Body, prüfbar auf Ihrer Seite.

  • SMTP

    Plattformweiter Mailversand ohne Cloud-SDK.

Was sich ändert

Alarme mit und ohne Clusterward

Fakten

Ereignisse, die Sie abonnieren können

Jeder Kanal abonniert seine eigene Auswahl. Ein Slack-Kanal für Deployments, eine E-Mail für Zertifikate.

EreignisQuelleBedeutung
deployment.failed / healthyDeploymentsRollout gescheitert oder gesund
onboarding.failed / succeededTenant-PipelinesOnboarding-Lauf gescheitert oder fertig
import.failedDatenbank- und Bucket-ImportEin Import ist gescheitert
pods.attention / recoveredPod-WächterPods auffällig bzw. wieder gesund
certificate.expiringZertifikatswächterWeniger als 14 Tage oder nicht bereit
addon.failed / upgraded / upgrade_availableAdd-onsInstallation gescheitert, Upgrade erfolgt, neue Version im Katalog
volume.snapshot.failedVolumesEin geplanter Snapshot ist gescheitert
cluster.upgrade_available / finished / failedCluster-UpdatesNeue Kubernetes-Version, Upgrade beendet oder gescheitert
secret.rotated / secret.missingSecretsNeue Version im Secret Manager oder Secret gelöscht
auth.ip_blocked / auth.account_lockedAnmeldungAdresse nach Fehlversuchen gesperrt oder Konto gesperrt
uptime.down / recoveredUptime-ChecksSeite nicht erreichbar bzw. wieder erreichbar
Weiterführend

Benachrichtigungen im Zusammenspiel

Die meisten Ereignisse stammen aus Deployments und Tenant-Pipelines; der Zertifikatswächter gehört zu DNS und Zertifikaten.

Welche Nutzer Kanäle anlegen dürfen, regelt die Rolle im Bereich Nutzer, beschrieben unter Sicherheit und Zugriff.

Uptime-Checks, Auslastung und Logs am Service beschreibt Logs & Monitoring.

Verwandte Funktionen

Was dazu gehört

Deployments

Git, Container-Image oder Helm-Chart – mit Health-Check ausgerollt.

Zu Deployments

Cluster-Updates

Kubernetes-Version, Node-Pools und Add-ons aus dem Cockpit.

Zu Cluster-Updates

DNS & Zertifikate

Cloudflare-Zonen, Records automatisch, Wildcard-Zertifikate verwaltet.

Zu DNS & Zertifikate
FAQ

Häufige Fragen zu Benachrichtigungen

  • Webhooks mit JSON-Umschlag, Slack- und Teams-Webhooks mit Textnachricht sowie E-Mail. Jeder Kanal wählt seine Ereignisse selbst; ein Workspace kann beliebig viele Kanäle haben. „Test senden“ stellt sofort eine Probenachricht zu.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Alarme in der Demo einrichten

Wir verbinden Ihren Slack- oder Teams-Kanal, senden eine Testnachricht und lösen ein echtes Deployment-Ereignis aus.