
Clusterward
Netzwerk & Ingress

Kubernetes Ingress mit Rate-Limits, CORS und Basic Auth pro Service

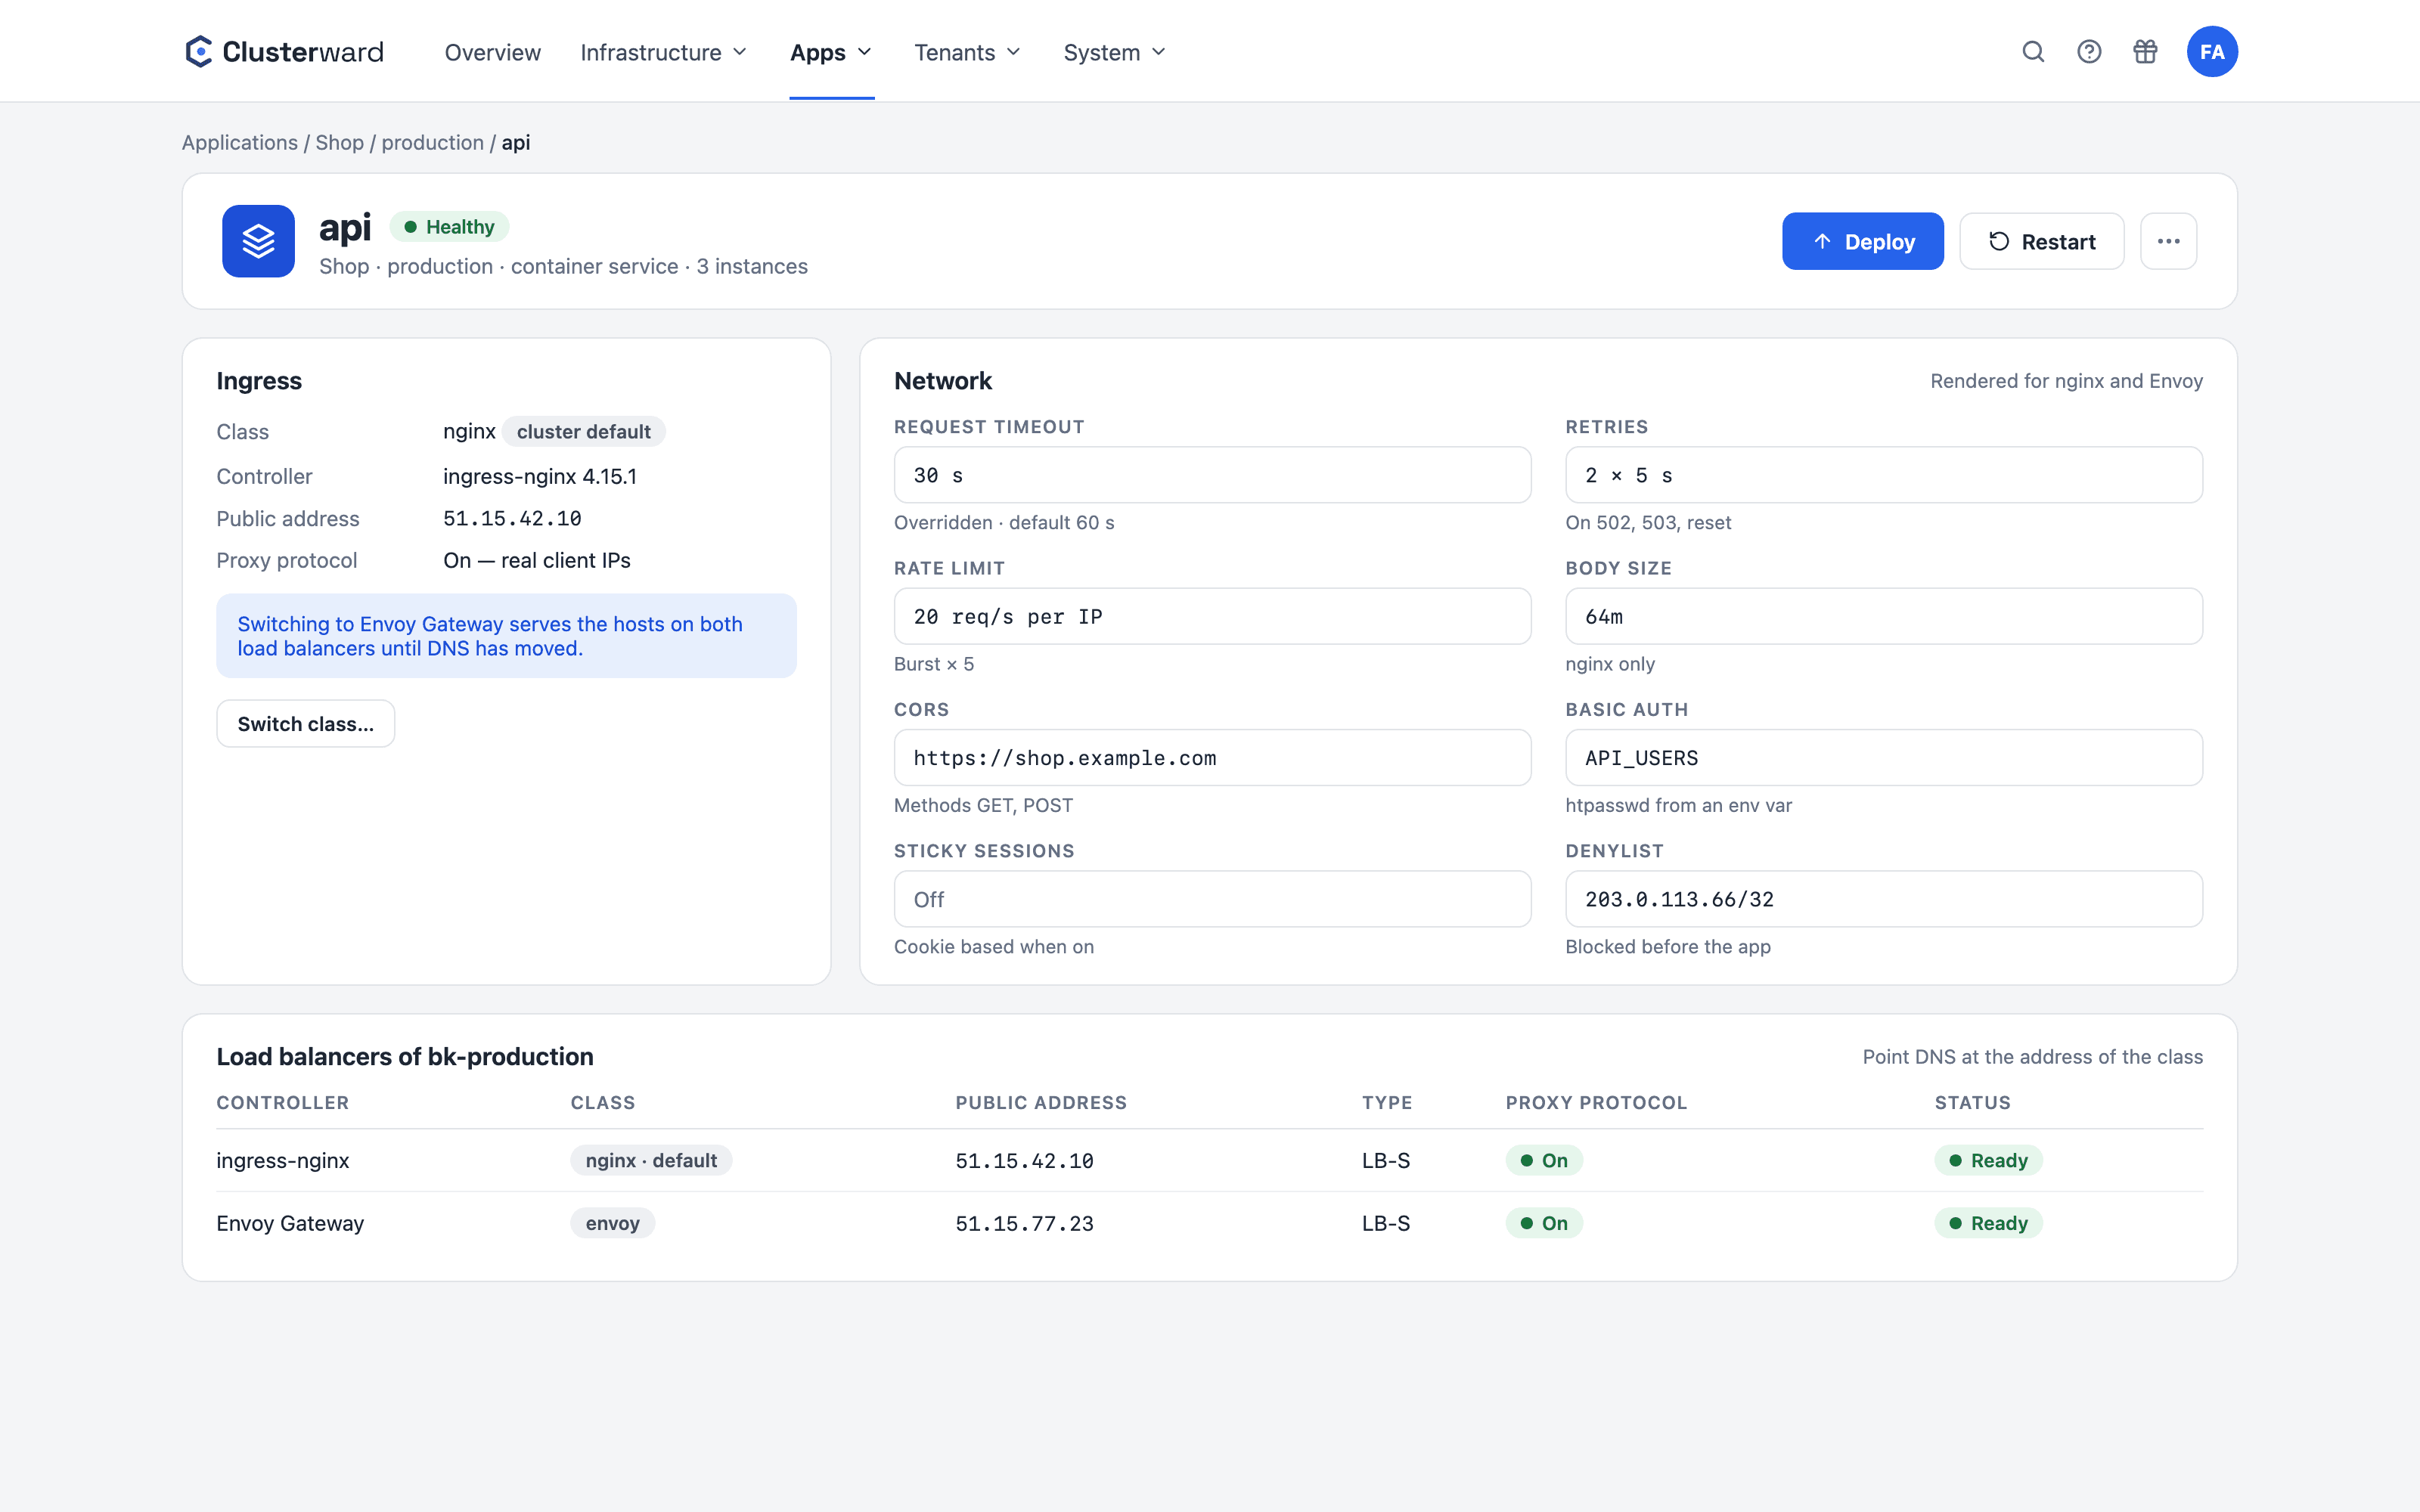
Clusterward rendert Ingress oder Gateway API für jeden Service, zeigt für jede Netzwerk-Einstellung den Standard des Controllers und wechselt zwischen ingress-nginx und Envoy Gateway, ohne dass ein Host ausfällt.

Netzwerk-Einstellungen eines Services im Clusterward-Cockpit
Vereinfachte Ansicht im Clusterward-Cockpit: Netzwerk-Einstellungen eines Services
Illustration: vereinfachte Darstellung. In der Anwendung sehen Sie mehr Details und Optionen.
Kurz erklärt

Was Netzwerk & Ingress in Clusterward umfasst

Netzwerk & Ingress in Clusterward ist die Schicht zwischen Internet und Service: Clusterward erzeugt für jeden Service den Kubernetes Ingress für ingress-nginx oder Gateway und HTTPRoute für Envoy Gateway, mit TLS, Weiterleitungen und IP-Freigaben pro Domain. Dazu kommen Netzwerk-Einstellungen wie Timeouts, Retries, Rate-Limits, CORS, Basic Auth und Sticky Sessions, einmal beschrieben und für beide Controller übersetzt. Der Wechsel eines Services auf einen anderen Controller läuft als Cutover, bei dem beide Load Balancer die Hosts bedienen, bis DNS umgezogen ist.

Auf einen Blick

Controller
ingress-nginx und Envoy Gateway
Einstellungen
Timeouts, Retries, Rate-Limits, CORS, Basic Auth
Standards
Pro Feld sichtbar, Überschreibungen markiert
Wechsel
Cutover mit Plan pro Host, zwei Load Balancern und DNS-Umzug
Client-IP
Echte Adresse per Proxy-Protokoll und Cloudflare
Zugriff
IP-Freigaben und Sperrlisten pro Domain
So läuft es ab

Vom Host bis zum Service

  1. 01

    Domain eintragen

    Host am Service, mit TLS per Let’s Encrypt, Wildcard oder Cloudflare.

  2. 02

    Controller wählen

    Klasse des Services oder Standard des Clusters, sichtbar im Netzwerk-Block.

  3. 03

    Einstellungen setzen

    Timeouts, Limits und Schutz, jeweils neben dem Standardwert.

  4. 04

    Ausrollen

    Ingress oder Gateway und HTTPRoute, veraltete Objekte werden entfernt.

  5. 05

    Wechseln ohne Ausfall

    Erst ein Plan pro Host, dann bedienen beide Load Balancer, bis DNS umgezogen ist.

Was drin ist

Was Netzwerk & Ingress mitbringen

Alles, was sonst in Annotationen und Policy-Objekten verstreut ist, steht auf einer Karte pro Service.

Zwei Controller, ein Modell

Dieselbe Einstellung wird für ingress-nginx in Annotationen und für Envoy Gateway in HTTPRoute und Policies übersetzt. Was ein Controller nicht kann, markiert die Karte, statt es still zu verwerfen.

Rate-Limits und Circuit Breaker

Anfragen pro Sekunde oder Minute mit Burst, auf Adressbereiche oder pro Header-Wert wie einen API-Schlüssel begrenzt. Envoy deckelt zusätzlich Verbindungen und offene Anfragen.

Timeouts und Retries

Anfrage-, Verbindungs- und Leerlauf-Timeouts, Wiederholungen mit Zeit pro Versuch und Auslösern. Jedes Feld zeigt den Standard, etwa 60 statt 15 Sekunden.

CORS, Basic Auth, Sperrlisten

CORS-Regeln, Passwortschutz aus einer Umgebungsvariable und gesperrte Adressbereiche pro Service. Fehlt die Variable für Basic Auth, bricht das Deployment ab, statt den Host offen zu lassen.

Controller-Wechsel ohne Ausfall

Vor dem Start zeigt Clusterward für jeden Host, was mit DNS und Zertifikat passiert. Im Cutover bedienen alter und neuer Load Balancer die Hosts mit gültigen Zertifikaten; Clusterward zieht die eigenen Records um und schließt den Wechsel eine Stunde, nachdem jeder Host auf die neue Adresse zeigt.

Echte Client-Adresse

Proxy-Protokoll am Scaleway Load Balancer und Cloudflares Adressbereiche sorgen dafür, dass Apps und IP-Freigaben den echten Besucher sehen.

Standards statt Eigenbau

Auf Standard-Controllern

  • ingress-nginx

    Der verbreitete Ingress-Controller, mit Annotationen pro Service.

  • Envoy Gateway

    Gateway API mit einer gemeinsamen Proxy-Flotte und einem Load Balancer.

  • cert-manager

    Zertifikate per HTTP-01 oder DNS-01, auch für Gateway API.

  • Scaleway Load Balancer

    Mit Proxy-Protokoll, Status und Typ im Cockpit sichtbar.

Was sich ändert

Ingress mit und ohne Clusterward

Fakten

Einstellungen und Controller

Die meisten Einstellungen gelten für beide Controller. Wo nicht, sagt es die Karte.

EinstellungUnterstützt von
Timeouts für Anfrage und Verbindungnginx und Envoy
Retries mit Auslösernnginx und Envoy
Rate-Limit pro Adresse oder HeaderEnvoy, Grundlimit auch nginx
CORS und Basic Authnginx und Envoy
Body-Größe und Bufferingnginx
Circuit Breaker und Header-RegelnEnvoy
IP-Freigabe pro Domainnginx und Envoy
Weiterführend

Netzwerk im Zusammenspiel

Hosts, Zertifikate und DNS-Records gehören zu DNS & Zertifikate. Die Controller selbst installiert und aktualisiert Clusterward über die Cluster-Updates.

Welche Adressen Ihren Workspace überhaupt erreichen, regelt die IP-Allowlist unter Sicherheit & Zugriff.

Verwandte Seiten

Was dazu gehört

DNS & Zertifikate

Cloudflare-Zonen, Records automatisch, Wildcard-Zertifikate verwaltet.

Zu DNS & Zertifikate

Deployments

Git, Container-Image oder Helm-Chart – mit Health-Check ausgerollt.

Zu Deployments

Cluster-Updates

Kubernetes-Version, Node-Pools und Add-ons aus dem Cockpit.

Zu Cluster-Updates
FAQ

Häufige Fragen zu Netzwerk & Ingress

  • ingress-nginx ist die bewährte Wahl und kann Body-Größe und Buffering. Envoy Gateway bietet feinere Rate-Limits, Circuit Breaker und Header-Regeln und bündelt alle Services hinter einem Load Balancer. Beide lassen sich parallel betreiben.

Ihre Frage ist nicht dabei? Schreiben Sie uns, wir antworten in der Regel am selben Werktag.

Frage stellen

Netzwerk in der Demo

Wir setzen ein Rate-Limit, schützen einen Host mit Basic Auth und wechseln einen Service von nginx auf Envoy Gateway, ohne dass er ausfällt.